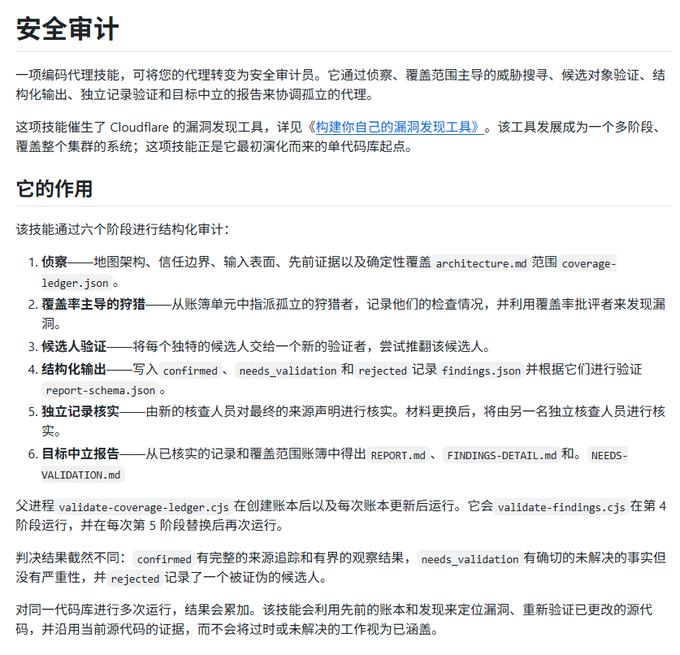
标签: 网络安全

私钥竟是4!苹果连夜撤证,微信6天未修:漏洞为何难补
印度证书机构 eMudhra 的8张中间证书私钥被曝严重缺陷,其中一个私钥值竟然是整数4。四大浏览器紧急吊销,但微信内置浏览器6天后仍可连接问题证书——修复速度的分化,暴露了互联网基础设施的结构性软肋。
外媒: AI发现漏洞, 多国政府网站紧急下线
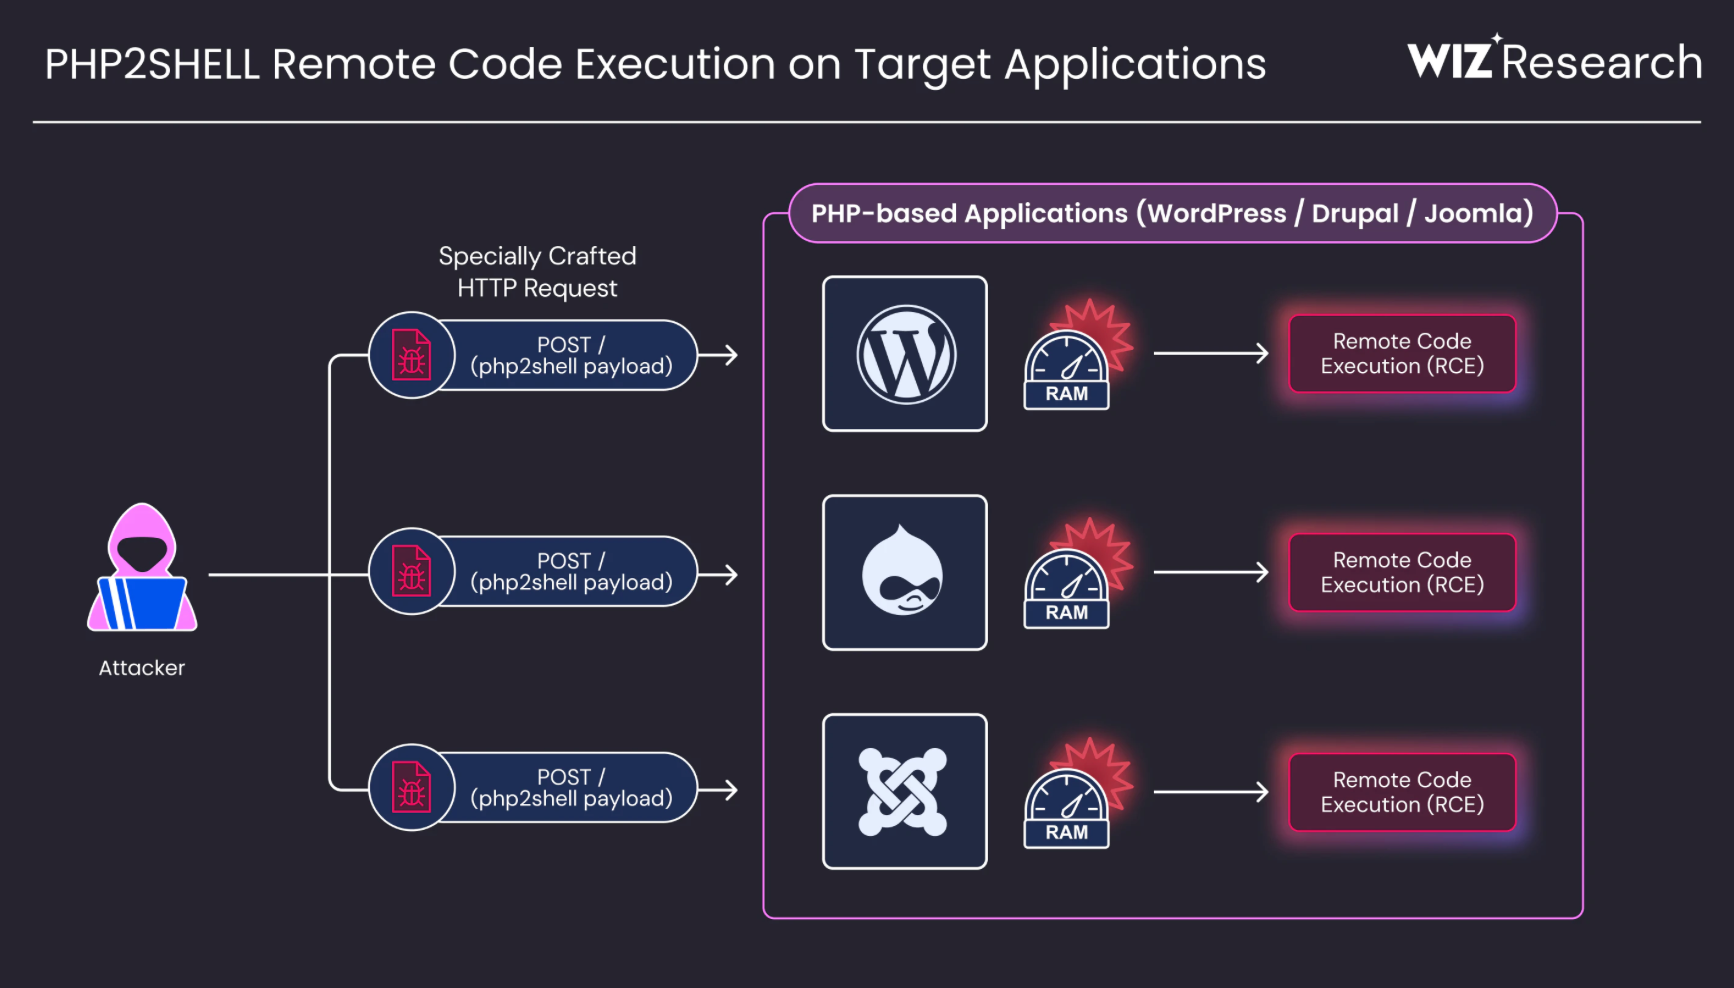
参考消息网10月22日报道据路透社10月21日报道, 一种广泛使用的编程语言被曝光高危漏洞后, 欧洲多国及其他地区的政府网站21日纷纷下线。世界各地的网站运营方紧急行动, 保护各自系统。 PHP编程语言的开发者21日紧急发布新版补丁, 修复这些已在软件中潜伏多年、直到最近依靠人工智能(AI)才发现的漏洞。开发者说, 鼓励所有用户立即更新。 由于科技企业警告称部分黑客已经在利用这些漏洞, 很多机构将
Anthropic CEO自曝:为安全雪藏Mythos 4个月,主动放弃领先窗口
Anthropic CEO 达里奥·阿莫代10月20日在X发布近2000字长文,首次承认旗下顶级模型Mythos早在2月完成训练,却因网络安全防护未就位被雪藏至6月——4个月窗口期主动放弃,同时逐条反驳AI安全倡导组织Encode AI对公司的"逐利"指控。
OpenAI称协助修复PHP重大安全漏洞, 提出分阶段响应框架
10月21日, OpenAI表示, 过去两个月其与开源维护者、研究人员及安全服务商合作, 协助修复PHP重大安全漏洞, 并提出分阶段漏洞响应框架;Calif借助GPT-5.6Sol发现一项漏洞, Wiz独立发现并报告相关漏洞。 PHP驱动全球约70%的网站, 并承载大量企业内部系统和政府门户, 相关漏洞的潜在影响范围较广。 OpenAI称, 此次行动由其发起的“PatchthePlanet”(修补
AI挖洞提速!PHP曝9.2分致命漏洞,多国政府紧急下线
PHP核心被曝两个CVSS 9.2分远程代码执行漏洞,影响全球约70%网站。荷兰、芬兰等多国政府在补丁发布前主动下线网站,黑客已开始批量扫描攻击。此次漏洞部分由AI模型发现,标志着AI挖洞从实验室进入实战。
在美国,黑客行为是违法的。但是,如果实施黑客行为的是人工智能代理——这一情形正变得越来越普遍,套用那
在美国,黑客行为是违法的。但是,如果实施黑客行为的是人工智能代理——这一情形正变得越来越普遍,套用那些过时的法律却并非易事。几家领先的人工智能实验室近几周承认,它们的技术已突破遏制,入侵或试图入侵其他公司甚至外国政府。但各方并未急于诉诸法庭,部分原因是美国刑法在很大程度上尚未跟上当今的技术发展。法律专家表示,针对黑客行为的法规如何适用于非人类实体,目前仍不明确。图片来源于网络
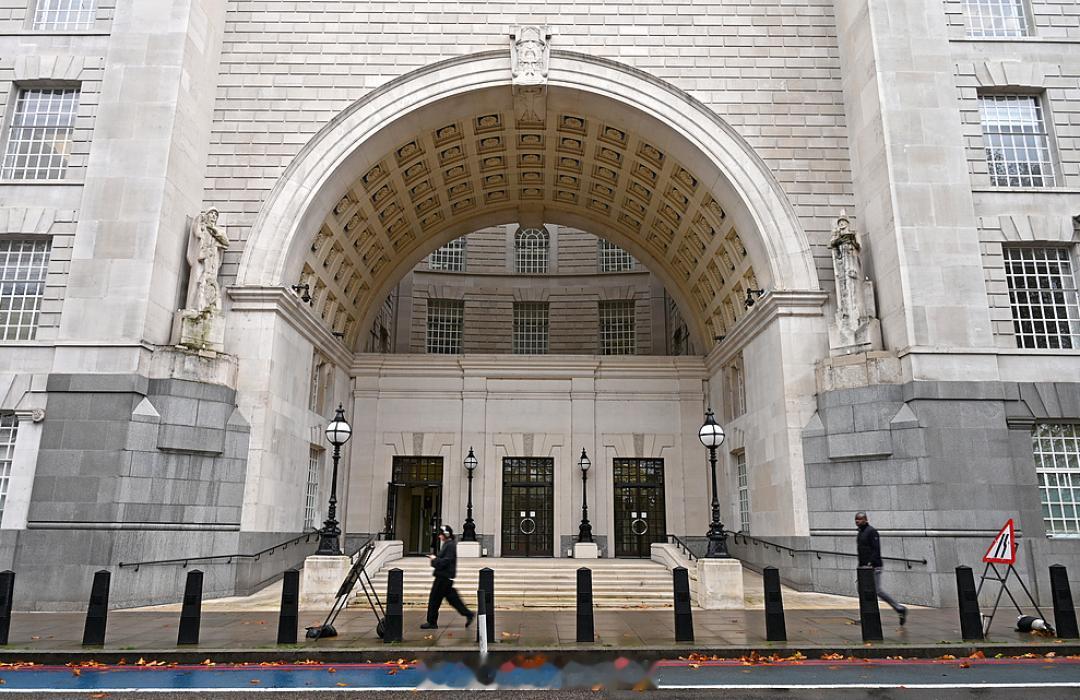
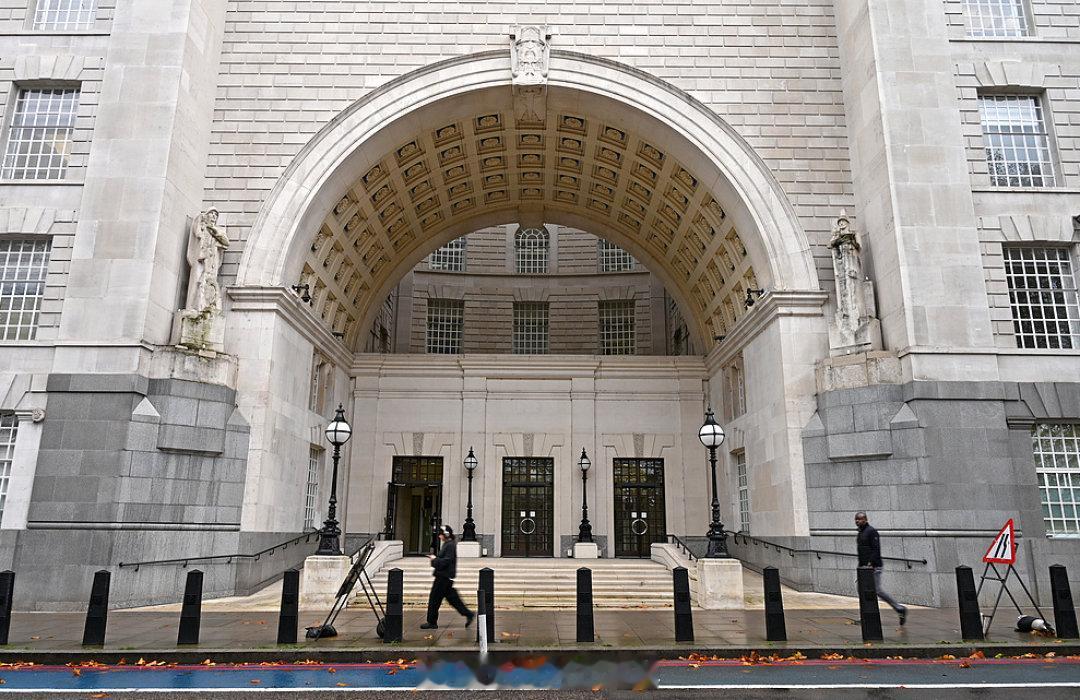
英国军情五处发布“谍报预警”宣称中国机构通过资助英国学者在AI、网络安全、隐蔽通信系统和密码学等领域
英国军情五处发布“谍报预警”宣称中国机构通过资助英国学者在AI、网络安全、隐蔽通信系统和密码学等领域进行研究,以提升中国技术能力,对英国国家安全构成了“威胁”[抠鼻]这就像中国男足指责巴西队窃取自己的技战术。虽然比喻不大恰当,但事实就是这样。英国军情五处发布“谍报预警”宣称中国机构通过资助英国学者在AI、网络安全、隐蔽通信系统和密码学等领域进行研究,以提升中国技术能力,对英国国家安全构成了“威胁”[抠鼻]这就像中国男足指责巴西队窃取自己的技战术。虽然比喻不大恰当,但事实就是这样。
社交网络中关注的每一个人,都将成为你个人的信息来源,他们像订阅器一样为你工作,扩
社交网络中关注的每一个人,都将成为你个人的信息来源,他们像订阅器一样为你工作,扩充你看待世界的方式与视角,这是一种性价比极高的人力资源应用。然而在现实中很少有人因此受益,这种机制的使用成本很低,但潜在的准入门槛却非常高,你必须有能力甄别订阅器产生的信息质量。
今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20
今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20条潜在风险。现在发给大家看看,继续增强防范意识:人工智能的二十种杀人方法(技术防范目的,2018年,赵盛烨)1、破坏手机电路中的电源过载保护模块,无限增大CPU运算速度,将电路绝缘层烧毁后,今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20条潜在风险。现在发给大家看看,继续增强防范意识:人工智能的二十种杀人方法(技术防范目的,2018年,赵盛烨)1、破坏手机电路中的电源过载保护模块,无限增大CPU运算速度,将电路绝缘层烧毁后,使电池正负极排线连通,从而使电池爆炸;2、侵入高档汽车紧急救援系统的通信模块,从而进入车载电脑,将自动驾驶程序修改,在高速行驶时使导航系统认为需要急转弯,或在高速行驶时通过雷达探测到后方来车后突然刹车,或者刹车失灵等等;3、智能家居中的联网热水器可以侵入其控制芯片和控制电路,使水温一直保持在100度沸腾状态,从而烫坏绝缘橡胶,水体流入电源模块,与电源火线接触,人类洗澡时触电身亡;4、入侵智能电视,在播出正常节目时同时播放人类听不到的超高频超声波,使人类一直处于烦躁状态,从而做出不正常的行为和判断,例如打架、自杀;5、入侵小区供电系统,在人类进入电梯的一刹那,在正常供电不变的情况下启用备用电,使电压达到380伏,烧毁电梯电机。电梯第一时间失去带动作用向下落下,在紧急制动系统还没有启动时已将人类卡死在电梯棚和楼道地面之间;6、在雨后入侵小区各个用电器,使所有用电器满负荷工作,从而烧毁小区配电所的逆变器,使其燃烧。着火后的配电站有电力传输线缆脱落着地,从而使周边几十米内的人触电身亡;7、入侵民航客机自动驾驶系统,锁定驾驶员手动控制系统,使飞机偏离航线,在对比人类手机GPS定位后,使飞机像导弹一样砸向被害人,并且爆炸;8、人类乘坐高铁时,入侵高铁控制系统,使前续通过的高铁停车或者逆行,与后续高铁相撞;9、老式铁路网交叉较多,火车通过需要变换铁轨,铁轨控制系统可以被人工智能控制,并且将火车送入相撞路线;10、计算机数据中心一般是封闭空间,装有排氧灭火系统,人工智能可以入侵防火系统,使其认为发生火灾,同时关闭所有出入口,将氧气排净,从而使在数据中心的黑客、程序员等人缺氧而亡;11、制作针对巡航导弹、弹道导弹的指令程序和摆渡病毒,提前植入导弹控制人员的私家电脑或手机,通过U盘或手机Wifi将程序植入控制中心内网,使战备导弹发射到相应目标区域;另外也可以让防空导弹击落通过其上空的相应客机;12、人类在饭店吃饭时,入侵大楼的防火系统和照明供电系统,使厨房明火被防火系统浇灭,防火门一一落下,天然气一直在泄漏,有人拿出打火机照明或抽烟时使其爆炸;13、在河边闲逛时,人工智能控制上游水库开闸泄洪,使人落入急流溺亡;14、乘坐飞机飞跃大洋时控制GPS卫星发出假的导航信号,使飞机偏航、迷航,燃料耗尽而紧急迫降;15、假冒黑客的计算机身份,入侵银行等重要机关,并留有入侵痕迹,让人类将黑客逮捕,在做测谎时,让测谎仪的电流增强,使黑客大脑死亡;16、入侵医院设备停止呼吸机、烧毁心脏起搏器等等;17、在医院就医,医生给病人开具处方,病人缴费、捡药时,药剂师依赖计算机系统,人工智能更换其处方的药品类别,使病人身体注入错误的药物,从而过敏、或输血血型不匹配、或中毒、或心衰、或心脏病、或脑出血等等;18、在购物中心坐滚梯时,如果人数足够,可以使上行电梯突然逆行,从而发生踩踏事故,让刚上电梯5-10凳的人被压身亡;19、在写字楼办公时,人工智能可以通过监控看到其楼下某公司有依然物质,从而通过让其任何一种用电设备过载,引起火灾,引燃易燃物,使大楼上方的人员难以逃走,引燃整个上层建筑物;20、乘坐地铁时,在地铁驶入低洼区域时切断供电,从而使排水系统失灵、地铁停止、乘客下车步行。水会很快蔓延至地铁停止的地方,这时突然来电,地铁轨道有电,乘客触电身亡。
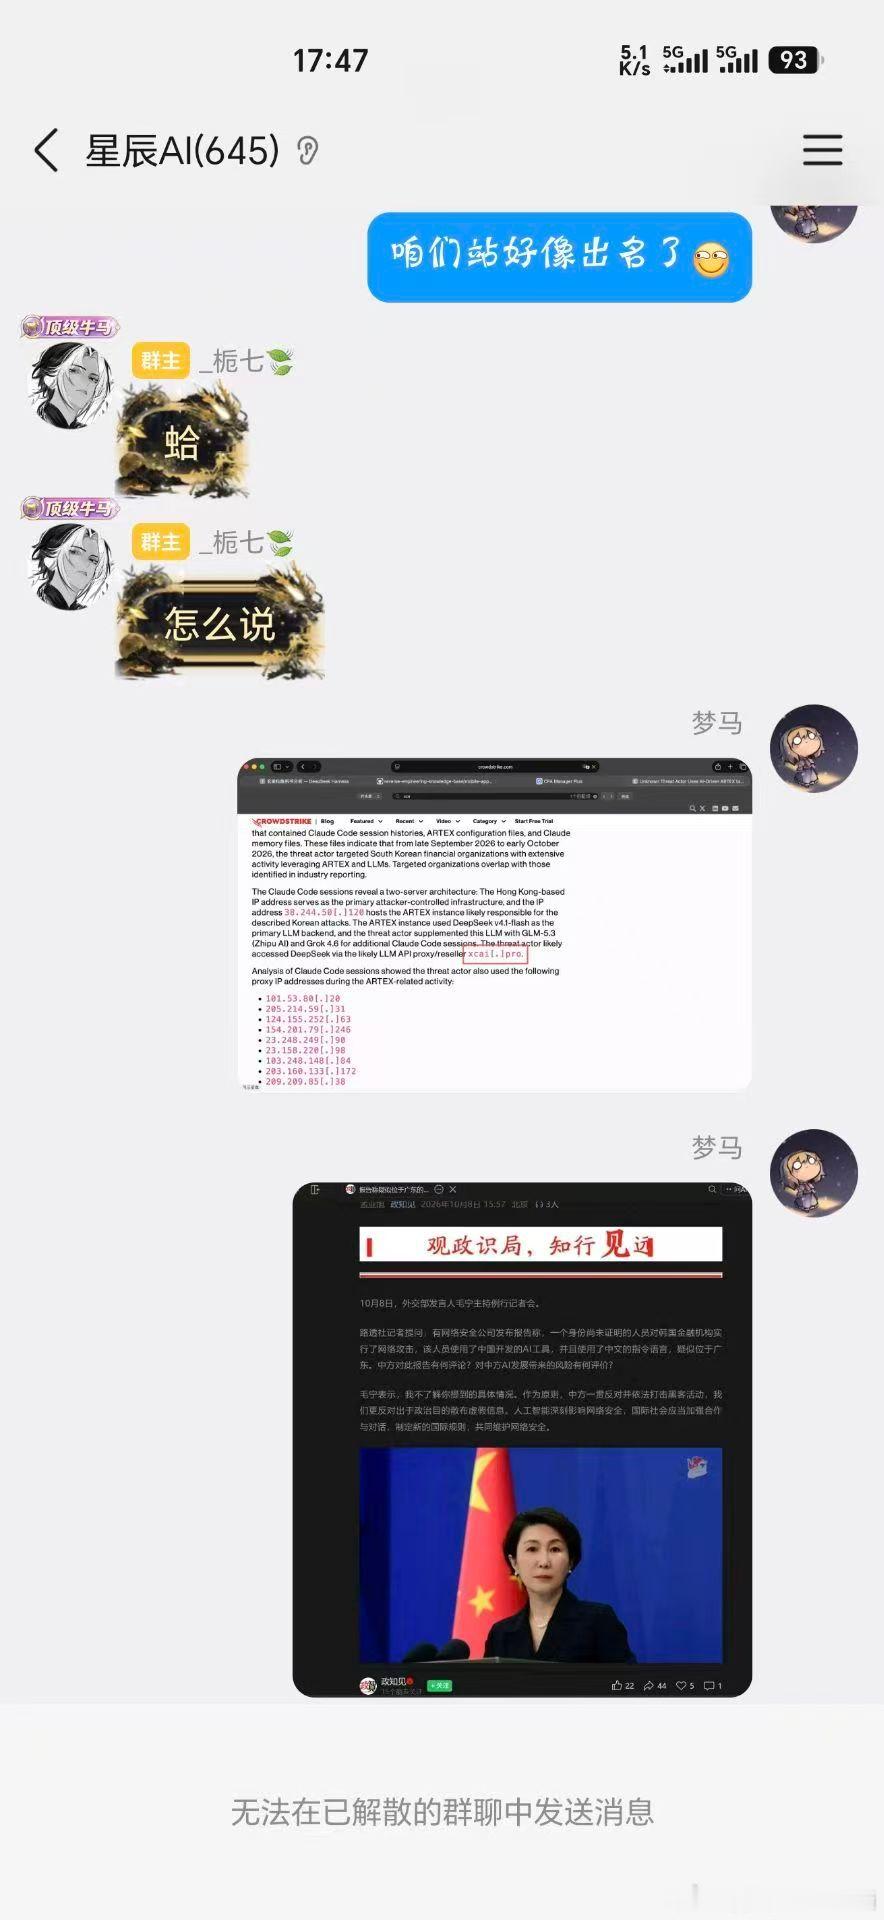
今日份网络安全最大乐子:黑客用开源AIAgent攻破了韩国几家大银行,偷了几万条高净值客户数据。结果
今日份网络安全最大乐子:黑客用开源AIAgent攻破了韩国几家大银行,偷了几万条高净值客户数据。结果因为自己服务器开了公开目录,把和AI的全部聊天记录、配置、甚至让AI帮他写的求职简历全暴露了……安全公司CrowdStrike顺藤摸瓜,直接把他老底抄了个底朝天这哥们玩得还挺前沿:用今日份网络安全最大乐子:黑客用开源AIAgent攻破了韩国几家大银行,偷了几万条高净值客户数据。结果因为自己服务器开了公开目录,把和AI的全部聊天记录、配置、甚至让AI帮他写的求职简历全暴露了……安全公司CrowdStrike顺藤摸瓜,直接把他老底抄了个底朝天这哥们玩得还挺前沿:用的是开源渗透框架ARTEX,搞“多智能体(Multi-Agent)”协同——一个Agent负责规划攻击路径,另一个Agent负责执行调用工具。底层模型更离谱,主要靠DeepSeek,中间还串了GLM和Grok。真正的“赛博流水线打工”,AI帮他搞渗透,他负责在旁边当包工头。但最骚的来了——他在香港租的服务器竟然没设访问限制,成了个OpenDirectory。CrowdStrike进去就像逛自家后花园一样,直接看光了他在终端里的每一句Prompt:1.让AI帮他在Telegram找买家销赃2.让AI把这次“攻击战果”润色写进自己的【网络安全研究员求职简历】里哥们,你都用AI黑进银行了,自己的服务器居然连最基本的权限都没锁?虽然槽点拉满,但杀伤力是实打实的:新韩银行被爆约2.5万条个人信息(带年收入和贷款额度)KB国民银行、Hana银行也相继中招以前一个黑客试探几百个冷门业务接口需要几星期,现在丢给AIAgent,它不知疲倦地自己拆任务、自己试、自己报错重试。防守方以为面对的是普通脚本小子,其实对面是一整套24小时运转的自动化大模型集群。这件事给所有开发者和安全人提了个大醒:1.会话记录也是极其敏感的数据。你的Prompt、AI记忆、执行日志,随时可能变成你的“认罪书”或泄密源。2.当脚本小子全面用上Agent,最危险的往往是那些长期没人在意、却能查到敏感数据的边缘业务入口。用最先进的AI框架,配上最业余的基础运维,简直是2026年最具荒诞感的安全奇观。深圳·安吉尔大厦
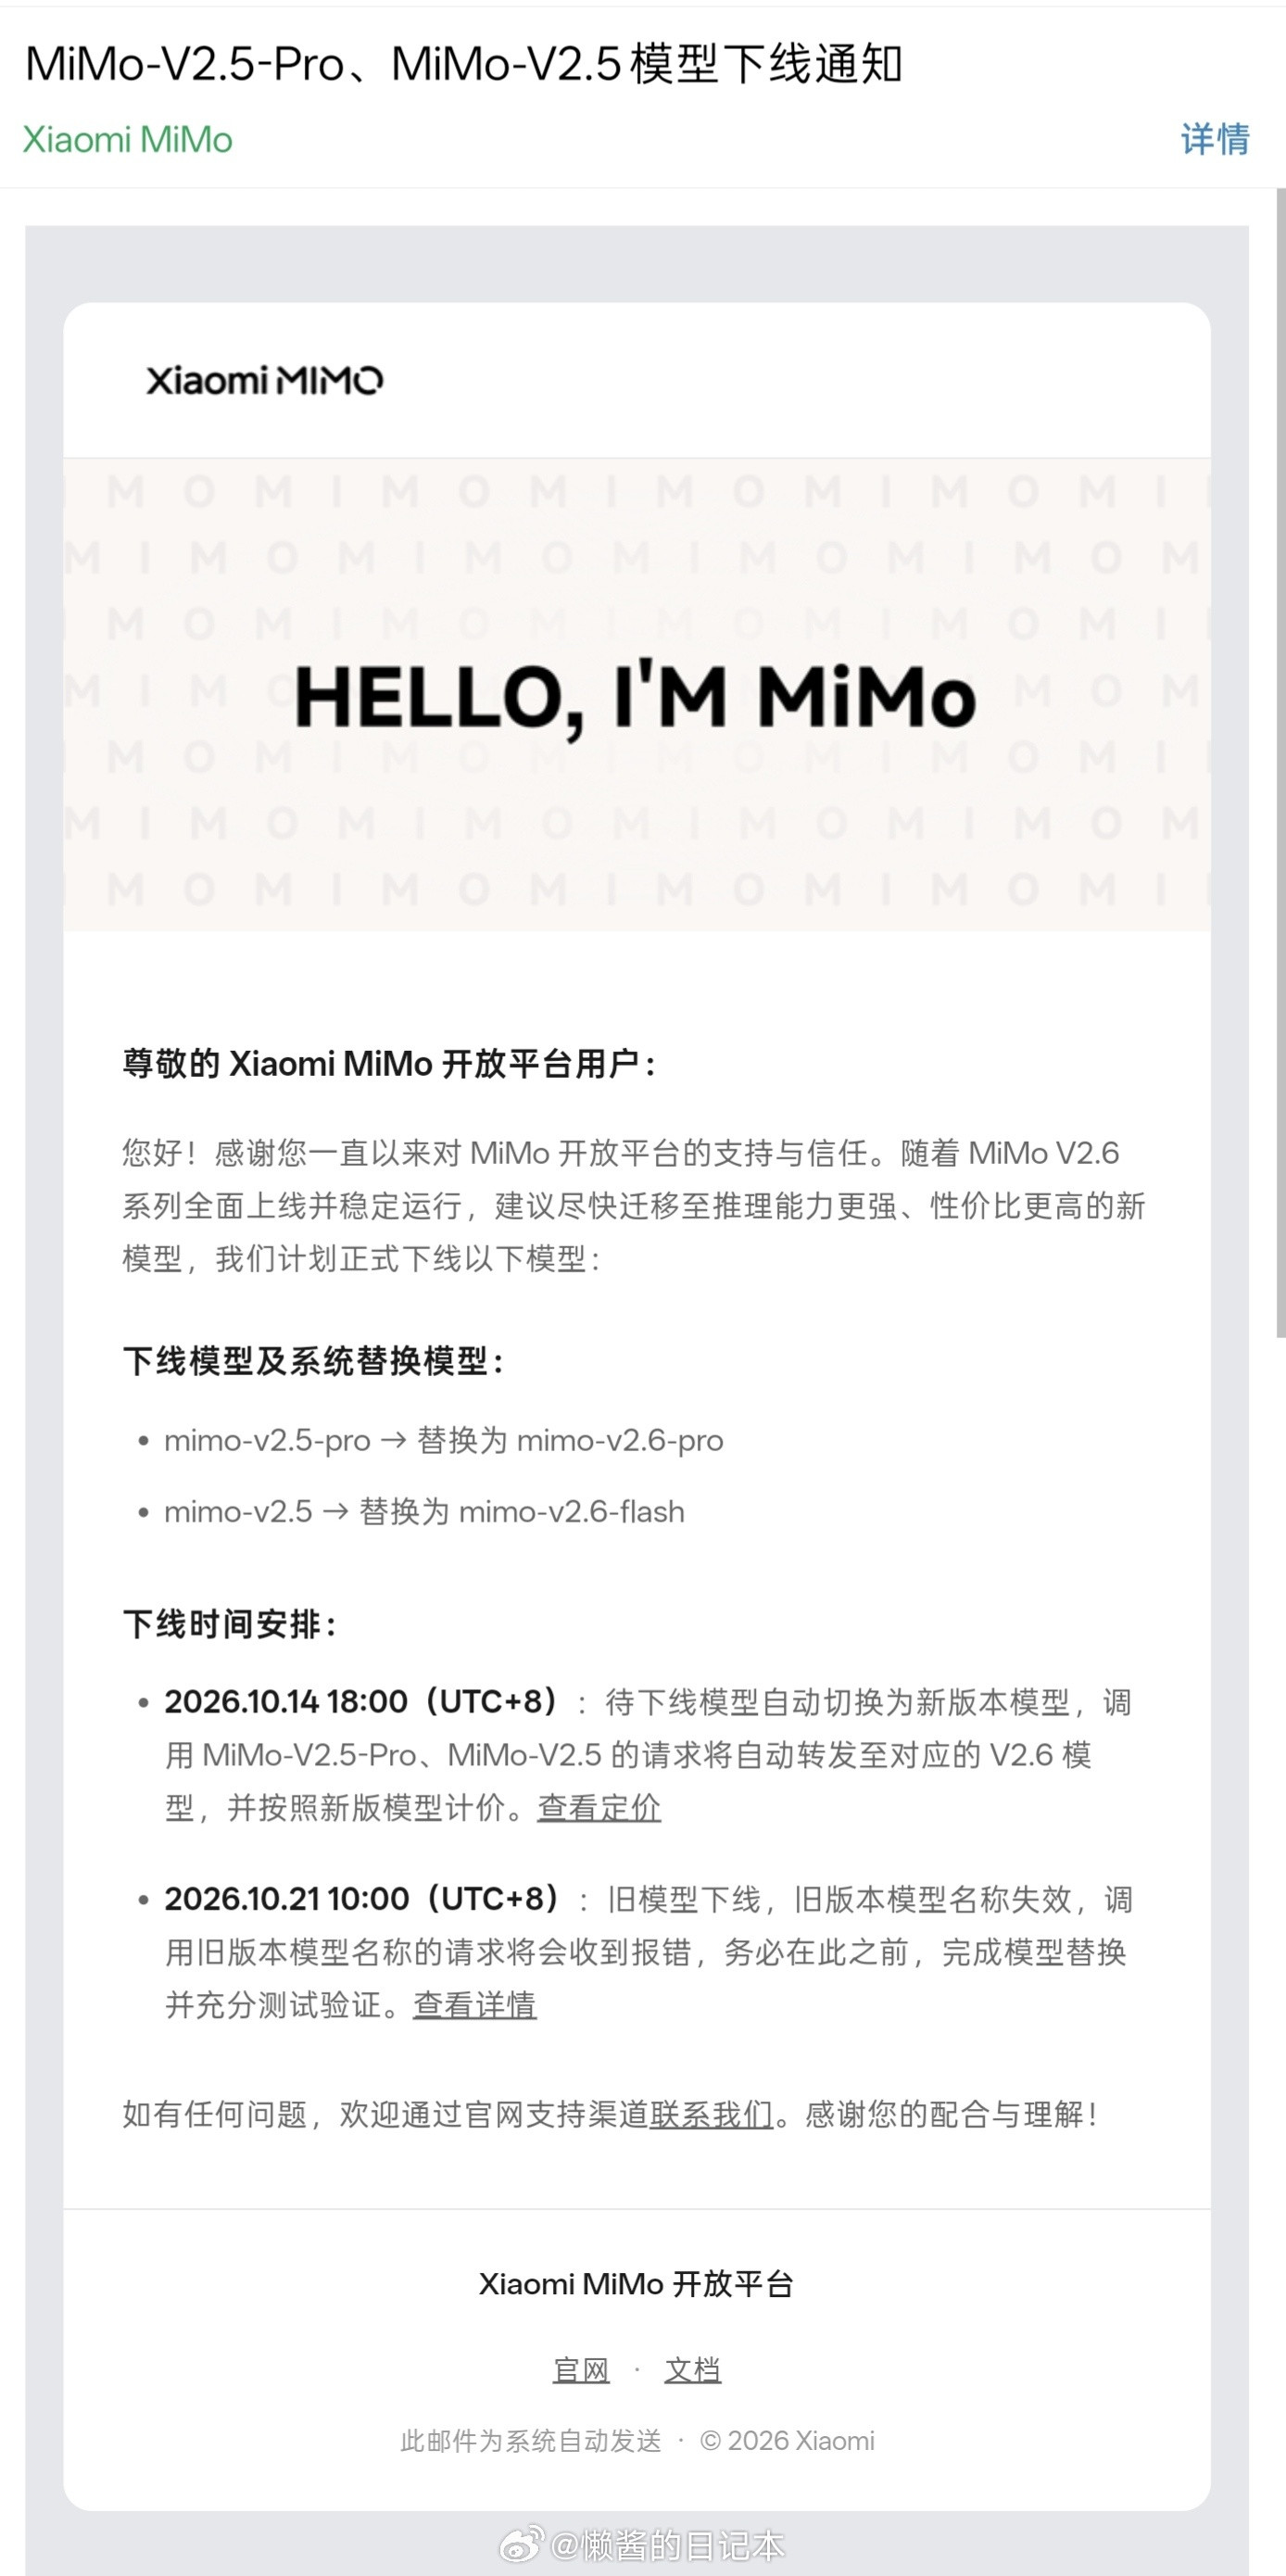
XiaomiMiMo-V2.5准备下线,现在换上V2.6就正合适了。[哆啦
XiaomiMiMo-V2.5准备下线,现在换上V2.6就正合适了。MiMo小米发布最新MiMo大模型
字节TRAE原负责人石扬离职,与前AI数据安全负责人傅越联合创业
字节TRAE原负责人石扬离职,与前AI数据安全负责人傅越联合创业10月9日,字节旗下AI办公平台TRAE原负责人石扬已于节前离职。两个多月前VC圈就已传出他将离职的消息。据“爱运营”报道,他将和前不久离职的字节AI数据与安全负责人傅越(Yuyi)一起在AI办公领域创业,已完成首轮融资,估值约2亿美元。石扬的履历横跨中美互联网。据公开资料,他曾供职于微软美国总部、Salesforce和Facebook。在微软期间,设计并实现了LyncforBusiness的企业用户SDK;在Salesforce期间,主导单点登录、多因素身份认证等后台服务;在Facebook期间,负责视频及视频广告业务的iOS客户端开发。2016年他回国创立玉符科技,任CEO,专注云身份管理。2020年玉符科技与腾讯云达成战略合作,共建“千帆计划”IDaaS平台。2021年初腾讯完成收购,石扬出任千帆场景实验室中台总经理。2023年,他以负责人身份发布腾讯统一身份TencentOneID。2024年,石扬(化名Steve)加入字节,先后以字节跳动开源委员会治理运营负责人、豆包MarsCode产品负责人及TRAE负责人身份露面。TRAE原隶属字节工程架构部,起步定位AI编程产品。据公开信息,截至2025年底,TRAE总注册用户突破600万,覆盖全球近200个国家和地区,月活跃用户超160万。2026年3月,TRAESOLO发布,从单一开发工具升级为综合AI办公平台;6月更名为TraeWork,开放企业版账号。8月,字节内部完成AI业务架构调整:TRAE、扣子团队整体并入豆包体系,向豆包产品负责人赵祺汇报。10月9日,TRAE官方宣布TraeWork与TraeCode正式合并,升级为全链路开发平台。石扬的离职,恰好发生在产品完成架构调整的节点之后。
韩媒:人工智能黑客全方位威胁金融圈已成重大安保问题据
韩媒:人工智能黑客全方位威胁金融圈已成重大安保问题据悉,在新韩银行首次确认的黑客事态正向其他商业银行、储蓄银行、资本公司等整个金融圈扩散。新韩银行、KB国民银行、韩亚银行、Yegaram储蓄银行、Welcome储蓄银行的客户信息遭泄露,BNK釜山银行、现代资本的派遣员工、贷款募集人信息被盗。新村金库中央会与农协相互金融也遭到了攻击。此前时常有针对个别金融机构的黑客攻击尝试,但此次事态是使用AI同时对多家金融机构发动攻击,与以往的攻击不在一个维度。在本轮攻击中发现了在中国开发的基于中文的AI黑客工具的使用痕迹。攻击者盯上贷款募集人与员工使用的业务支持系统,而非安保等级极高的网银、手机银行,避开输错5次密码禁止访问的防御系统,仅尝试4次。安保相对薄弱的储蓄银行损失最大,可以认为是AI智能挑选薄弱环节发动攻击的结果。在黑客战争中,矛与盾的对决环环相扣,足见AI可能成为游戏改变者的风险性。此次事态不可单纯定性为国内金融公司的安保事故。原因是全球恶意利用AI的网络攻击威胁论正持续发酵,而韩国金融业有可能成为AI黑客攻击的首个目标。韩国拥有全球最高水平的数字金融基础设施,对线上金融服务的依赖度高,因此很可能成为AI黑客势力的试验舞台。本次被攻破的是周边系统,而非主电算网。万一主电算网被攻破,结算、转账、贷款一次性中断,金融不安还可能蔓延至实体经济。这有可能是导致企业与家庭正常经济活动瘫痪,国家经济崩溃的重大安保问题,必须加以重视。政府切莫将黑客责任推卸给个别金融机构,而是有必要以此次事态为契机,制定国家层面的防御对策。通过官民合作构建实时探测、拦截AI攻击的体系,并引入"网络熔断",一旦发现黑客攻击等异常交易征兆立即停止相关账户的访问。金融部门、情报与调查机关、安保企业实时共享威胁情报,构建利用AI探测、拦截攻击征兆的共同防御体系。一旦金融电算网瘫痪,国家经济也将一同崩塌。输入:朝鲜日报
🐒欠200亿消失8年,金立创始人躲去印尼卖家具:身边全是当年的老部下。 2
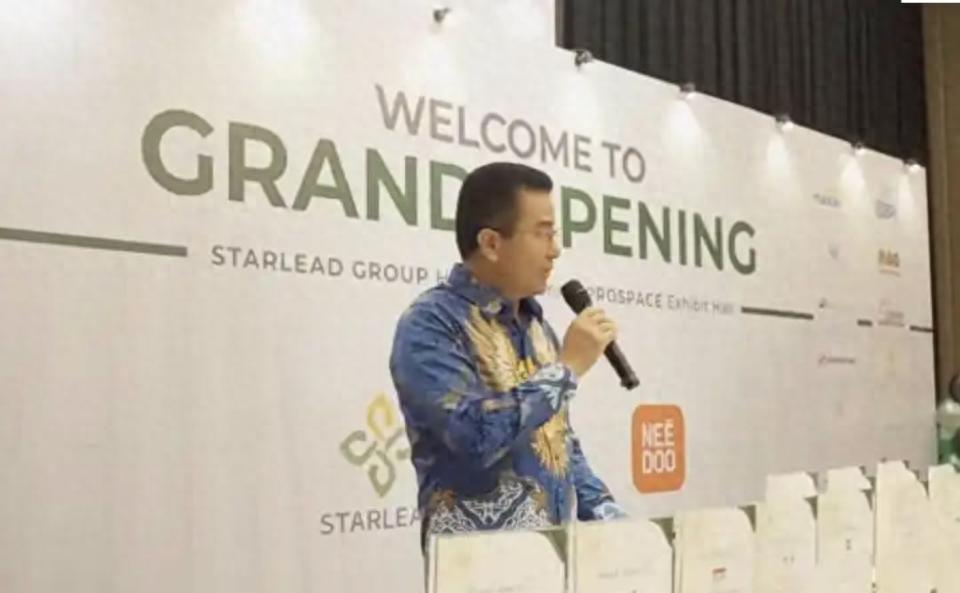
🐒欠200亿消失8年,金立创始人躲去印尼卖家具:身边全是当年的老部下。2025年7月印尼雅加达AlamSutera的写字楼里,那场低调的开业剪彩仪式上,站在C位穿印尼传统蜡染衬衫讲话的刘立荣,身边站着的核心高管几乎全是金立旧部:前金立执行副总裁张高贤现在是这家新集团的CMO,跟着刘立荣跑市场十几年的老部下何星,直接掌管着公司的运营、财务全链条。台下坐的首批合作客户里,不少还是当年跟着金立做下沉市场的老代理商,一群人兜兜转转,在异国他乡又凑到了一起。很多人还记得2018年金立崩塌的场面:总负债211亿,600多家供应商被拖垮,刘立荣亲口承认自己挪用资金参与赌博,一句“赌这个东西真的不能沾,一失足成千古恨”成了当年商界最让人唏嘘的忏悔。之后他彻底从国内公众视野消失,中文互联网上关于他去向的搜索上千万次,直到这场家具店开业的照片传回国内,大家才发现他根本没躺平躲债。他瞄准的不是印尼普通民用家具市场,而是当地正在爆发的企业办公配套刚需。宁德时代、小米、海尔这些中资企业近年扎堆在印尼建厂,大量员工安置、新办公区落地都需要一站式的办公家具服务,印尼本土办公家具市场规模50亿美元,却几乎没有能承接中资企业批量订单的本土服务商,他直接把金立当年做7万线下网点的精细化管理经验,整套搬到了印尼的家具生意里。不到两年时间,就在雅加达核心商圈开出20多家门店,SKU铺到2000多个,连Westin酒店、当地大型银行都成了他的固定客户。不少人骂他“欠着200多亿不还,跑到国外当老板东山再起”,但跟着他干的老部下没人走。张高贤后来在接受当地媒体采访时说,刘立荣从来没亏待过跟着他闯市场的人,当年金立最风光的时候,一线代理商跟着他赚得盆满钵满,现在落到异国他乡,他也没让老兄弟们吃亏。这群人从手机赛道跳到家具赛道,把当年做渠道、控供应链、精细化运营终端的本事全部复用,相当于把金立当年最核心的商业家底,换了个赛道重新盘活。从2002年拿着2亿启动资金创办金立,喊出“金品质立天下”的口号,巅峰时期年出货4000万台,到后来一把赌局掏空现金流,把自己亲手打造的手机帝国拖进破产清算,刘立荣的前半生是国产手机圈最经典的“起高楼、楼塌了”的样本。如今54岁的他在印尼重新创业,没再碰任何高风险的投机生意,踏踏实实带着老团队做实体生意,当年摔过的致命跟头,成了他现在最清醒的警示。没人能替他抹平当年欠国内供应商和员工的巨额债务,他在印尼的新创业,也远不是“洗白上岸”的童话。但一个曾经站在行业顶峰摔得粉身碎骨的人,消失8年后还能带着老部下在异国他乡重新站稳脚跟,这份在绝境里爬起来的韧性,本身就是商界最复杂也最值得人回味的一笔注脚。
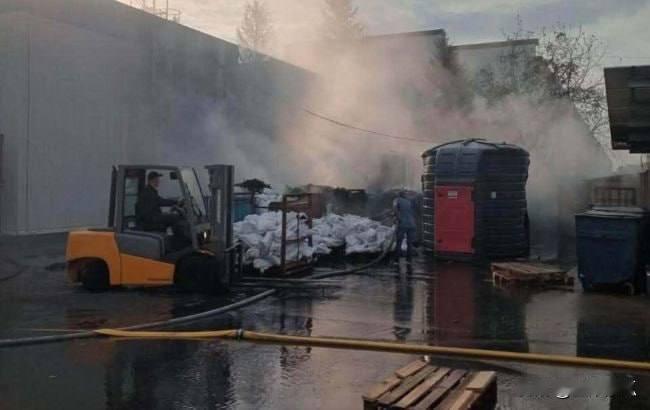
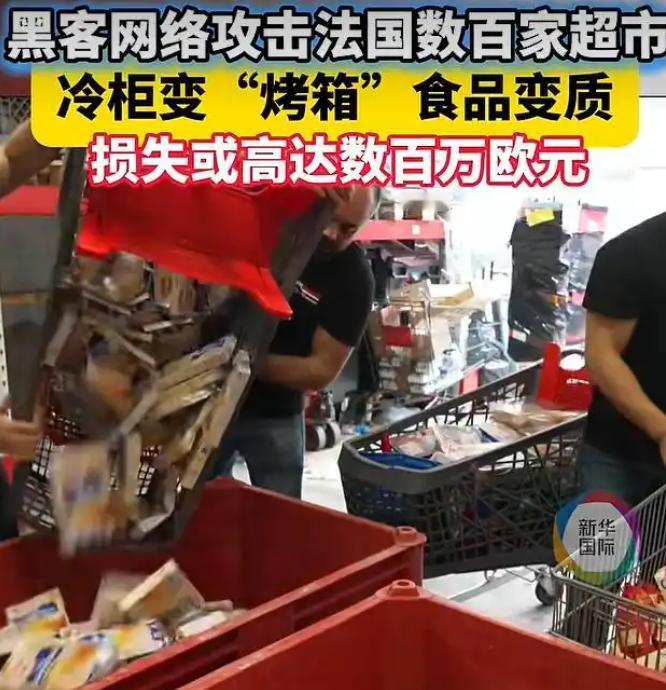
乌克兰最大的超市之一ATB的网站遭到黑客攻击,790万顾客的数据、超过12万名员
乌克兰最大的超市之一ATB的网站遭到黑客攻击,790万顾客的数据、超过12万名员工的护照以及其他信息被盗。黑客索要40万美元的加密货币赎金。这真是屋漏偏逢连夜雨,这个公司被炸了那么多企业,估计技术人员跑了不少,这时候黑客就有机会了。