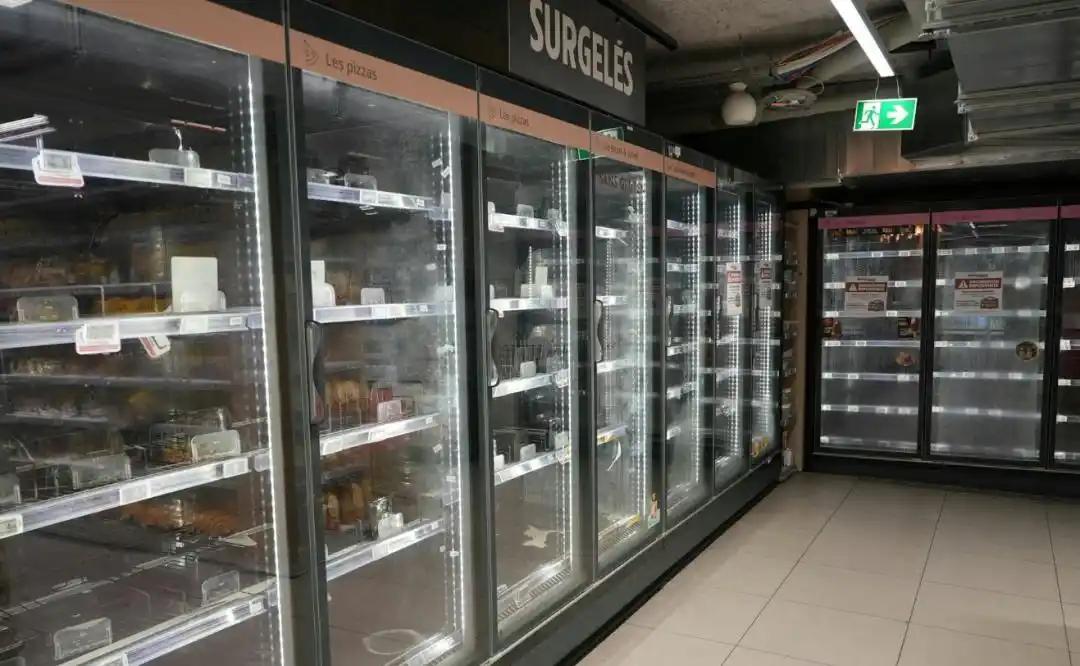
10 月 11 日至 12 日夜间,法国约 700 处零售场所的制冷控制系统遭远程入侵,冷柜温度被调高,大量生鲜冷冻食品报废,还引发至少 15 起火灾,受影响企业估算损失或达千万欧元级别。法国调查认定,攻击来自伊朗 “沙希德卡维” 网络单位,该组织关联伊朗伊斯兰革命卫队电子与网络中心;伊朗方面否认指控,称法方结论缺少足够证据支撑。
这次攻击和勒索病毒有明显区别:攻击者没有索要赎金,目标是直接破坏工业控制设备。电脑数据可以备份恢复,但冷链生鲜物资无法修复,还连带产生设备损毁、门店停业的次生损失。法方给出的溯源线索包含攻击工具、配套网络基础设施、波斯语痕迹和账号传播轨迹,巴黎检方已经启动调查,申请签发国际逮捕令。
需要厘清:单一语言痕迹、IP 地址本身不能算作铁证。即便线索链条指向明确、相关方具备动机,网络归因依然存在争议,法国的结论属于情报层面的综合归因,不等同于司法定罪。
这件事更值得留意的,是联网基础设施的风险边界。冷链设备普遍接入远程控制系统,安全门槛偏低,攻击者不需要物理进入门店,就能通过网络干预实物资产运行。外界分析,这类破坏手段的军事信号弱于直接火力打击,但可以持续制造民生、经济损失,正成为大国博弈里低成本的对抗方式。震网事件早已证明工控系统能够被定向破坏,而这次商超冷链袭击,说明民用供应链也被纳入这类网络对抗的范围。