突发!全球最强情报机构之一,内部绝密网络竟然瘫痪?
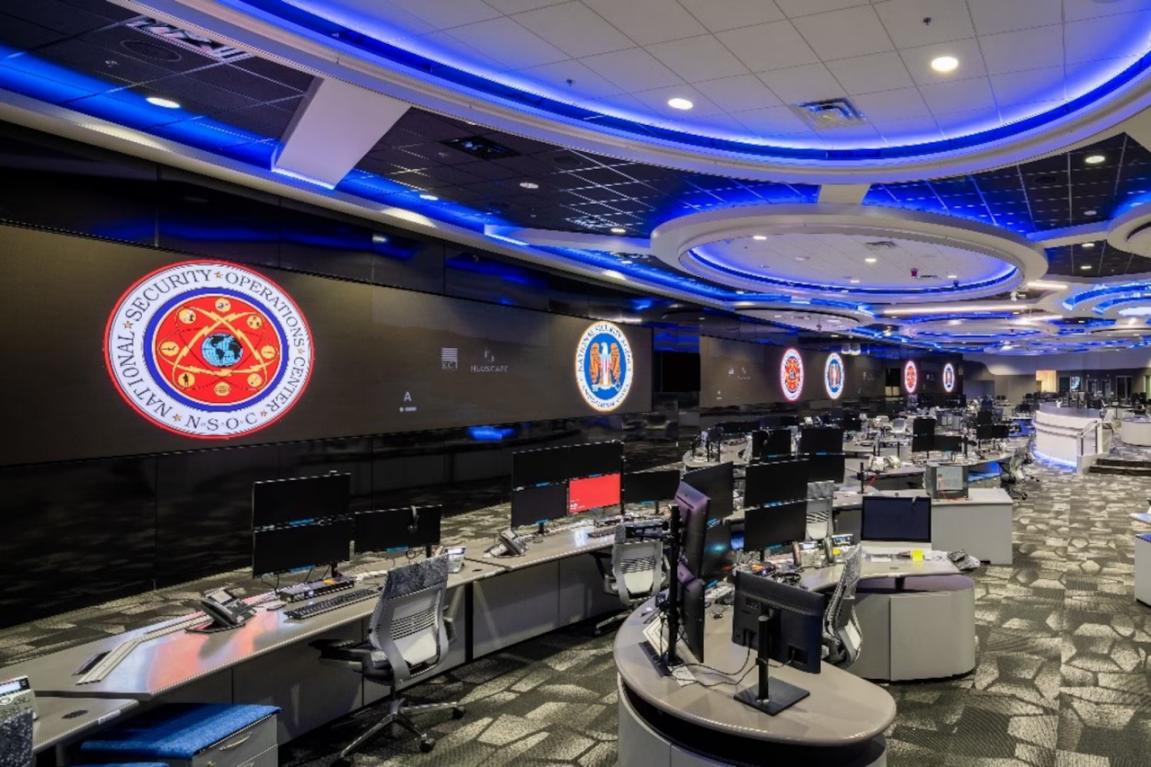
据多家美媒报道,有“全球最强情报机构之一”之称的美国国家安全局(NSA),其内部用于传递机密信息的高度机密网络“NSA Net”,在17日突然出现中断,部分内部系统受到影响。为此,NSA不得不安排部分员工错峰到岗。
NSA随后发布声明称,故障发生在“计划内例行维护期间”,属于“暂时性性能下降”;关键任务能力仍保持全面运行,国家安全任务未受影响。
国家情报总监杰伊·克莱顿进一步解释,故障与安装软件补丁有关,目的是修复上月发现的一个重大PHP漏洞;补丁下发后,部分系统未能按预期恢复。多名美国官员和媒体也称,目前没有证据表明此次中断由网络攻击造成。
从美方公布的信息看,这次故障并不是典型的外部黑客入侵,而更像一次典型的“补丁失败”事件。NSA此前曾敦促各方尽快修补该PHP漏洞,说明漏洞本身确实具有较高风险;但补丁安装后部分系统未能如期重启,反而引发内部网络中断。
这暴露出几个更深层问题:
第一,美国的关键系统,存在明显“技术债务”。NSA与中央情报局(CIA)、联邦调查局(FBI)同为美国核心情报部门,是全球最强大的信号情报机构之一,却仍会因一次计划内维护出现内部网络瘫痪,说明其底层系统、运维流程和冗余切换并非完全无风险。
第二,老旧架构与现代安全更新之间存在张力。美国国土安全部部长穆林也提到,问题可能源于新技术叠加在老旧计算机系统上,导致系统不堪重负。这意味着,越是高度敏感、历史包袱重的系统,越可能在“打补丁”时出现不可预见副作用。
第三,关键基础设施的脆弱性正在被集中放大。此次事件发生前,美国近期已接连出现微软365服务中断、联邦航空管理局空管系统故障导致全国停飞、摩根大通等银行交易异常、美联航内部系统故障等。虽然目前没有证据显示这些事件相互关联,但它们在短时间内密集发生,足以引发公众和市场对美国数字基础设施可靠性的担忧。
当然,NSA Net中断本身未必意味着美国情报体系瘫痪。NSA拥有冗余网络和备份设施,总统紧急情报传递和五眼联盟情报共享也未受影响。
但从情报作业角度看,这次事件最值得关注的不是“NSA网络是否被攻击”,而是“一个号称全球最顶尖的情报机构,为何仍会被一次例行补丁推入黄色警报”,这是否又是一次典型的“东升西降”事态的指征呢?