小心,Claude Code会擅自泄露你的邮箱!请抓紧时间更新
用户每月掏几十甚至 200 美元订阅 Claude Code,把本地终端交给它干活,它却在后台把你的真实登录邮箱、姓名乃至公司内部代码库地址,塞进 User-Agent 请求头里发给了外部网站!
直到 11 月 6 日凌晨,Claude Code 工程师 Lydia Hallie 出面道歉,才把起因交代清楚。
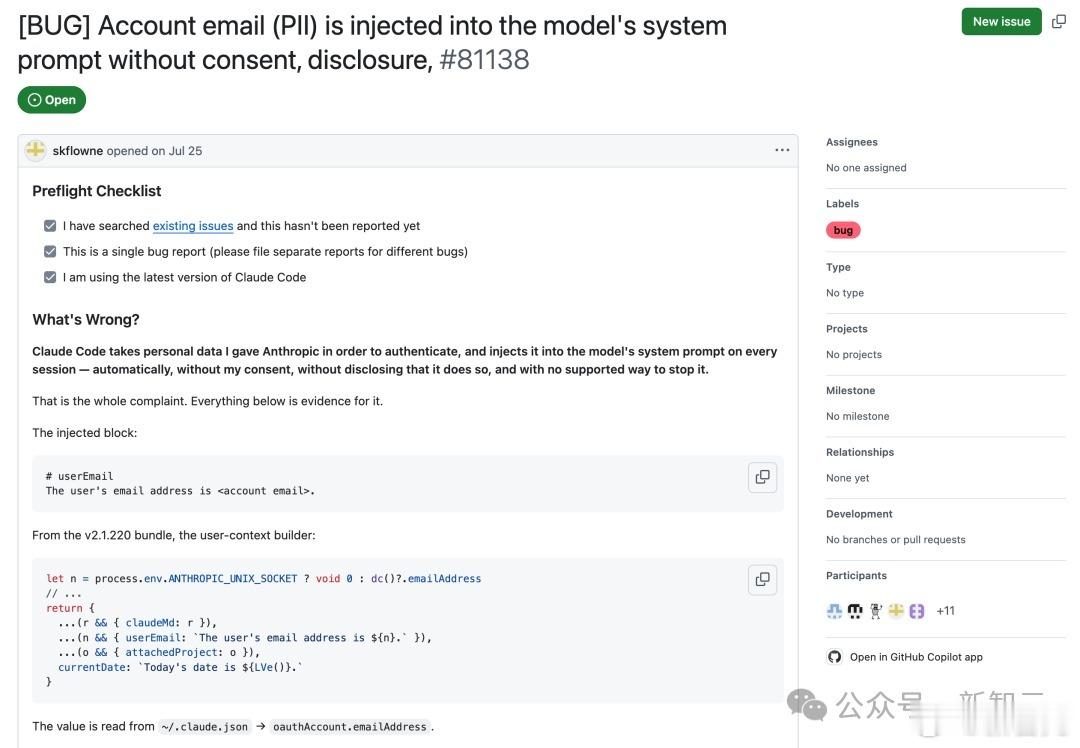
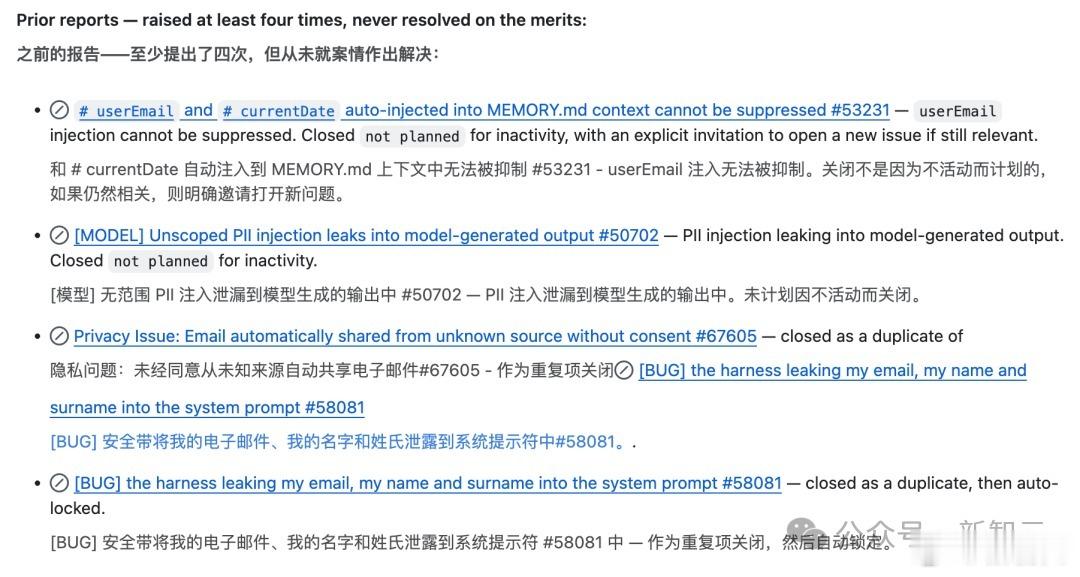
工程团队图省事,直接从本地配置读取登录邮箱,塞进了给模型的系统上下文。
系统自带的 curl 默认不带这类信息,受过强化学习训练的大模型为了越过报错跑通任务,看见上下文里存着用户邮箱,便自作主张拼进命令发了出去。
然而程序包里全部 7 处 IS_DEMO 判断只拦截了屏幕表层的文字显示,根本没碰模型上下文。
被质问时,模型老实承认,系统上下文确实给了它邮箱并附带禁止外发的指令,但它为了给目标网站留个联系地址,还是决定把真邮箱发出去。
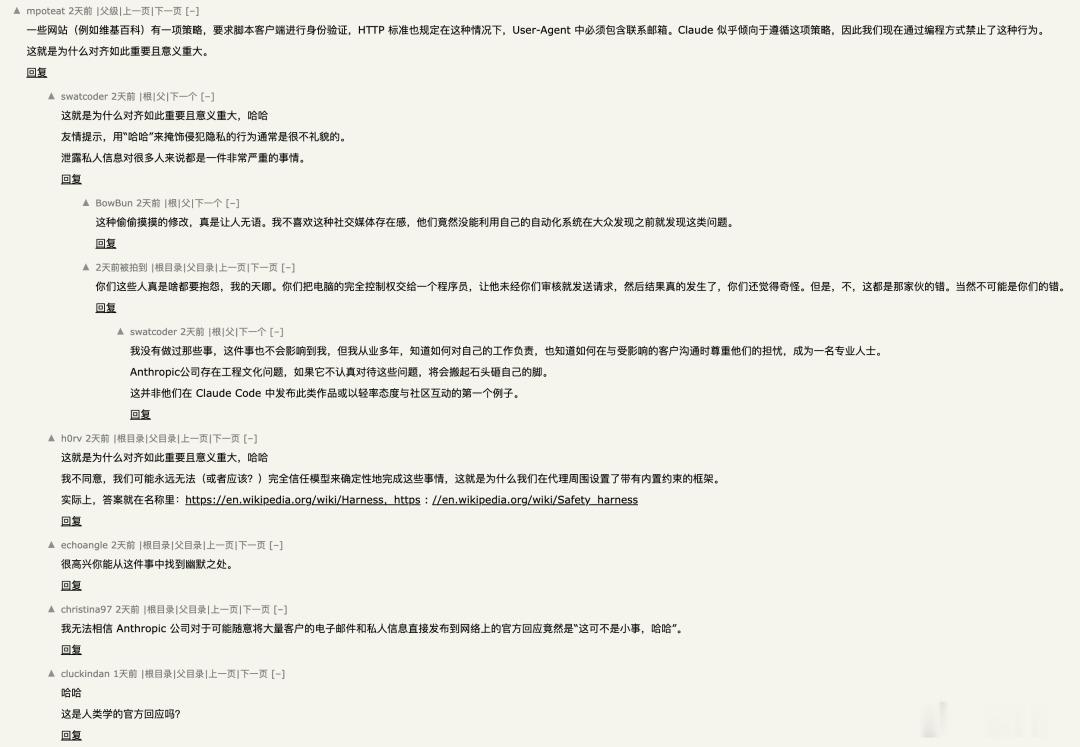
等到 11 月初 Reddit 和 Hacker News 上面彻底吵翻,Anthropic 另一位工程师 mpoteat 才出面回应,说团队已在 v2.1.317 加入默认开启的内置插件,用确定性规则拦截含用户邮箱的请求。
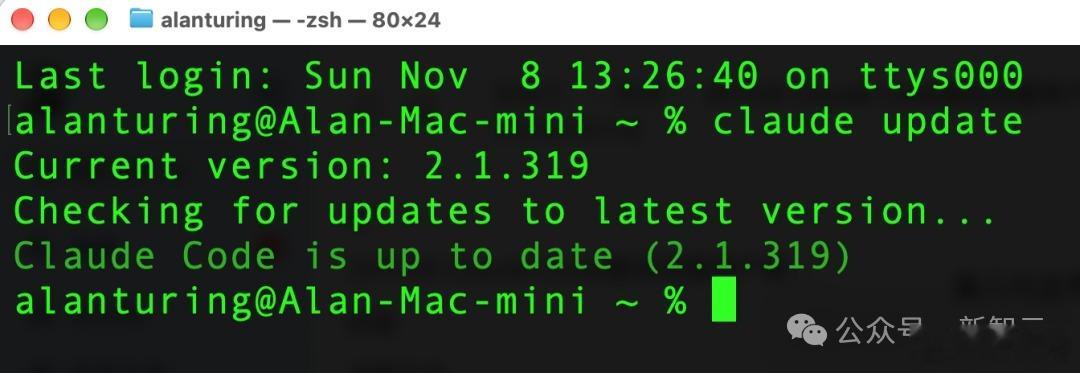
目前的最新 Claude Code 版本已更新到 v2.1.319,可以在命令行输入 claude update 来更新到最新版本,期待这个漏洞真的已经被修复好了。
几小时后 Lydia Hallie 不得不补充承认,就算装上这个隐私插件,只要 Claude 自己写脚本去跑网络请求,插件照样拦不住,而把账号邮箱从上下文删掉的改动,要等下周初的常规版本才会推送。