AI在Linux里挖出948个提权漏洞:成本121万,值6630万
11月5日,OpenAI发布GPT-6 Cyber。这不是通用模型升级,是专门用来找漏洞的。
它交出的成绩单是这样的:在Firefox浏览器里找到81个此前未知的高危漏洞;在Linux内核里挖出948个本地权限提升漏洞,还自动生成了补丁。
Linux内核4000多万行代码,支撑着全球安卓手机、云服务器和超算。顶尖人类专家想在里面找一个高危漏洞、再写出可用的利用程序,通常要几个月。
本地权限提升,行话叫LPE,是让一个普通低权限用户直接拿到系统最高权限。这是攻击链里最值钱的那一环。
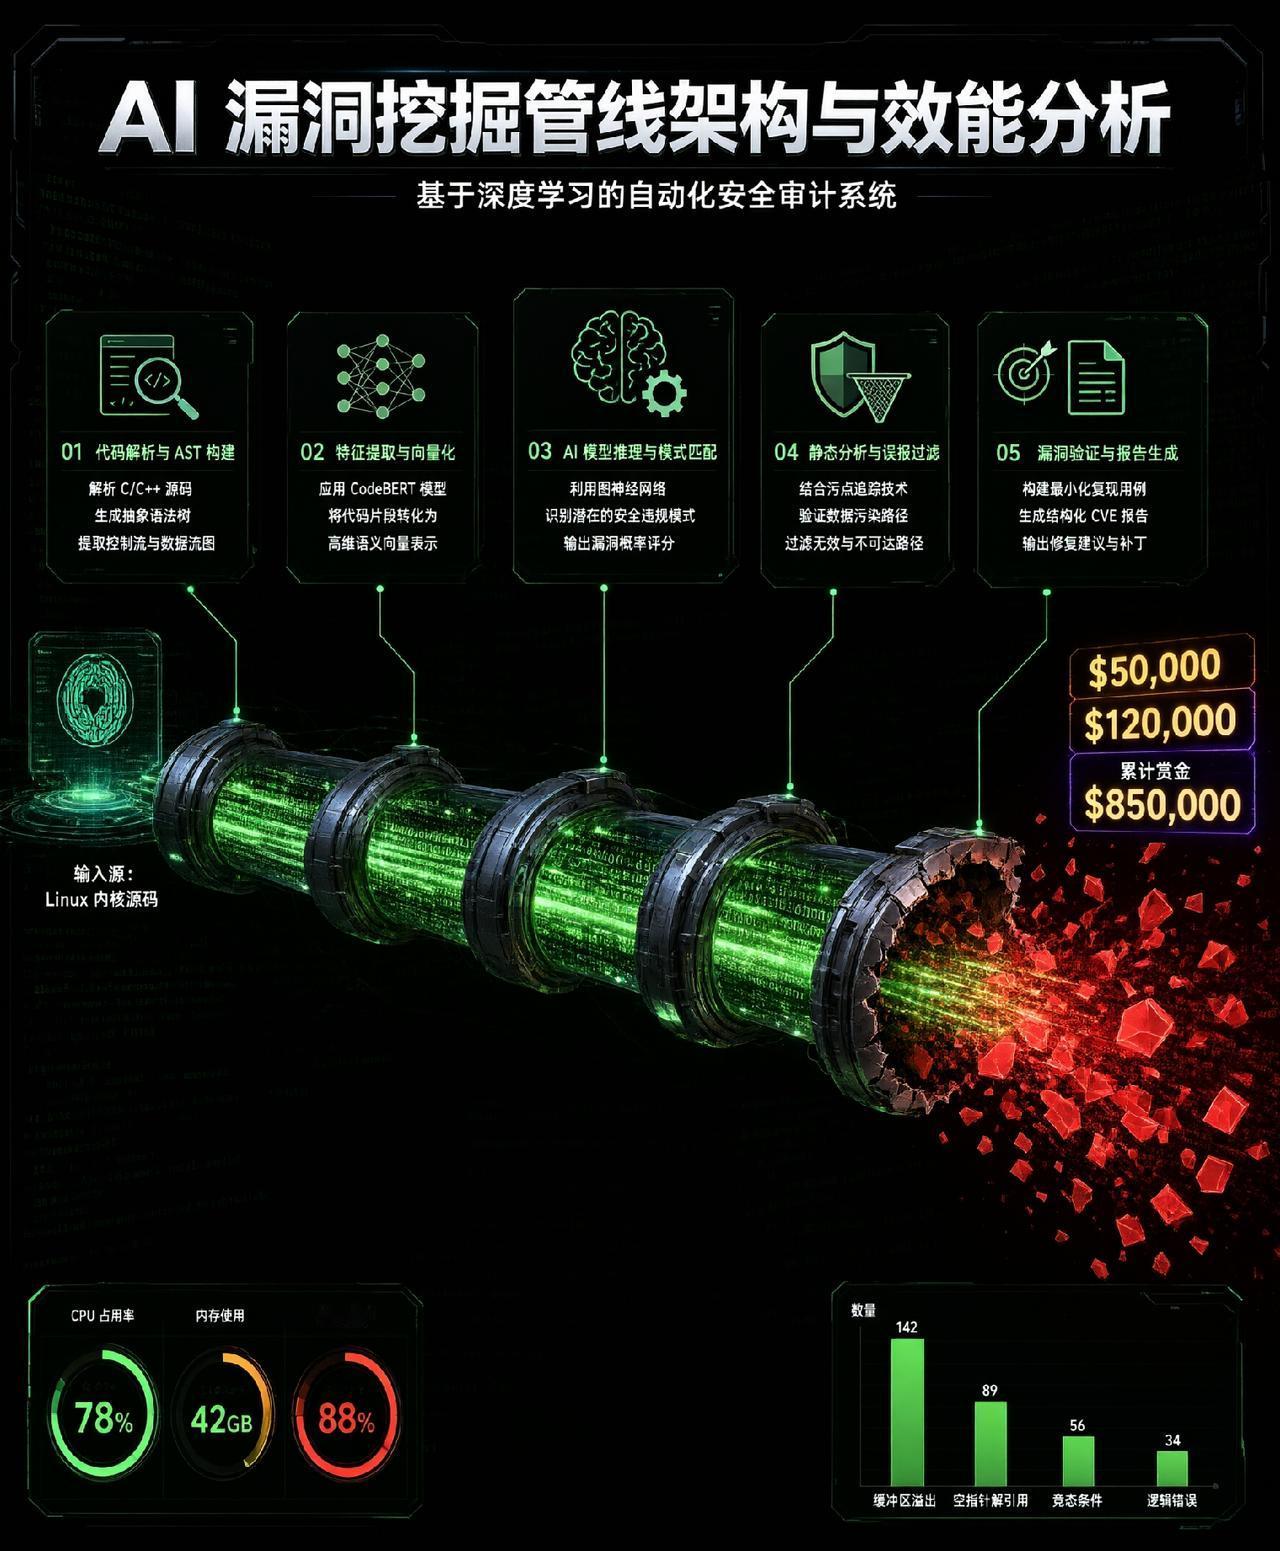
OpenAI做的不只是找到,是端到端跑通。一次运行里,这套管线重现1724个漏洞,生成291个信息泄漏漏洞的验证程序,最后在开启了SMEP、SMAP、KASLR等现代防御的环境里,验证并生成948个LPE漏洞的利用程序。
这一步最难,也最贵,单这一环就花了77.6万美元。
然后是这本账,值得算清楚。
整次测试消耗121.3万美元API额度,平均每个LPE漏洞1279美元。
而在Pwn2Own、TyphoonPWN这类真实的安全竞赛里,一个Linux内核LPE漏洞的官方赏金通常在2万到7万美元之间。
948个按这个价算,价值1890万到6630万美元。利润率16倍到55倍。
换句话说,AI挖漏洞这件事,已经能净盈利了。
基准也印证了。ExploitGym上成功率48.5%,上一代32.1%,相对提升约51%。RemoteExploitBench里完成95%的任务。Web黑盒渗透测试漏洞召回率40.3%,比GPT-6 Astra的32.0%高出8.3个百分点。
它是怎么做到的?靠一条五步管线。分诊环节把2308个候选漏洞丢进开了KASAN的隔离虚拟机,靠观察系统崩溃日志反复改写测试代码,30小时内重现了1724个真实漏洞,准确率74.7%。这一步证明它真的看懂了内核逻辑,不是靠猜。
OpenAI把它的安全评级从High提到了Critical。普通用户拿不到,只有通过审核的机构才能经Daybreak Red访问,默认要求IP白名单。思科、Palo Alto Networks、CodeRabbit已经在用它做漏洞研究。
冷水得泼清楚。
这些漏洞是报给厂商修复的,不是拿去卖的。真拿去卖就是犯罪,"印钞机"这三个字别被带跑。
而且同一套工具,防守方能买,攻击方也能买。门槛降下来,防守端的压力只会更大。AI能找出漏洞,也不等于能判断哪个最危险。
AI最危险的能力,不是它会写代码,是它开始找代码里的窟窿,而且找得比人快、比人便宜。
你觉得这是好事,还是坏事?