-30℃被改成110℃:法国血库遇袭,欧洲“冷链黑客潮”升级
近期海外一起系列工控设备网络安全事件引发广泛讨论,攻击目标从连锁超市冷冻仓储延伸至法国公共血液机构冷库,民生类基础设施的工控网络安全风险,再次进入大众视野。
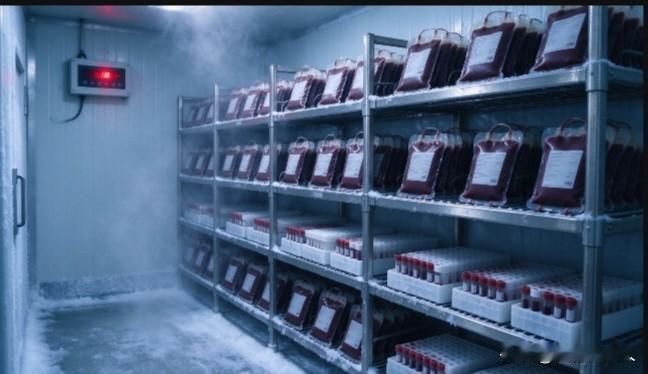
11月1日夜间至2日凌晨,法国血液机构(EFS)三处区域冷库制冷参数遭到远程篡改。冷库原本维持零下30℃的储存环境,黑客在控制系统中将目标温度设置为110℃,涉事站点包含勃艮第‑弗朗什‑孔泰大区的设施。这次攻击并没有直接攻破EFS自身核心业务系统,黑客入侵的是负责冷库制冷设备运维的外包服务商Coolworld的管理后台。
EFS一套独立的监控报警系统及时捕捉到异常,值班工作人员快速把库存血浆、献血者样本转移至没有接入互联网的备用冷藏设备。法国卫生部在11月4日对外通报事件已经得到控制,涉事设备全部关闭远程访问权限。EFS确认,本次事件没有血液制品损坏,不存在公共健康隐患,采血、供血业务正常开展,该国1900多家医院的用血没有受到影响。后续披露更多细节,涉事冷库除输血筛查样本之外,还存放急救使用的冷冻血浆,这类血浆需要持续保存在-25℃以下。
重要提示:110℃只是黑客在控制系统输入的目标设定值,并不是冷库内部实际达到的温度,网络上流传“血浆全部被高温损毁”的说法,和官方披露的信息并不相符。
这是三周之内欧洲发生的第二轮同类型制冷工控系统入侵事件。第一轮事件发生在10月11日夜间,法国数百家超市制冷系统被入侵,黑客远程开启除霜功能,将冷柜温度调到50℃并维持数小时,家乐福、Les Mousquetaires、Coopérative U等多家连锁门店受损,大量冷冻商品变质,经济损失达数千万欧元,当地司法机关已经立案侦查。
第二轮攻击发起于11月1日夜间,比利时、瑞典、爱尔兰、荷兰、卢森堡、芬兰、爱沙尼亚等多个国家的零售门店先后出现同类事件,之后瑞士一家肉制品企业也曝出相似的制冷系统遭入侵案例;英国部分相关企业设备受到扫描冲击,所幸没有造成货品损失。比利时至少76家门店上报设备故障,当地检察机关启动刑事调查;瑞典多家超市冷柜参数被篡改,部分冷库依靠4G网络远程管控。
多起事件攻击方式高度相似:黑客登录设备网页管理后台,利用老旧制冷控制器漏洞直接修改温度参数。涉事设备多是已经停产很久的丹佛斯老款控制器,大量设备直接暴露在公网,还在使用出厂默认密码,攻击实施门槛很低。安全专家提醒,目前互联网上依旧有大量同类型制冷设备对外开放访问通道。
欧盟方面高度关注该系列事件,11月3日连续召开两场会议研讨供应链安全风险。欧盟农业与食品事务委员克里斯托夫·汉森表示,这一系列袭击属于蓄意破坏食品供应链的行为。多个国家都在推进事件调查,但幕后攻击者暂时没有官方定论,部分流传的攻击主体方向仅属于猜测,暂无实证。美国相关部门也发布安全预警,提示工业制冷设施持续面临网络入侵风险。
行业观点认为,很多企业把制冷设备运维外包出去,网络安全团队和设备运维方之间存在明显的信息盲区;老旧工控设备缺少强制迭代更新机制,只打软件补丁很难彻底补齐安全短板。这一系列事件带来重要警示:贴近普通人生活的民生供应链,实体物资安全,已经成为网络攻击瞄准的对象。