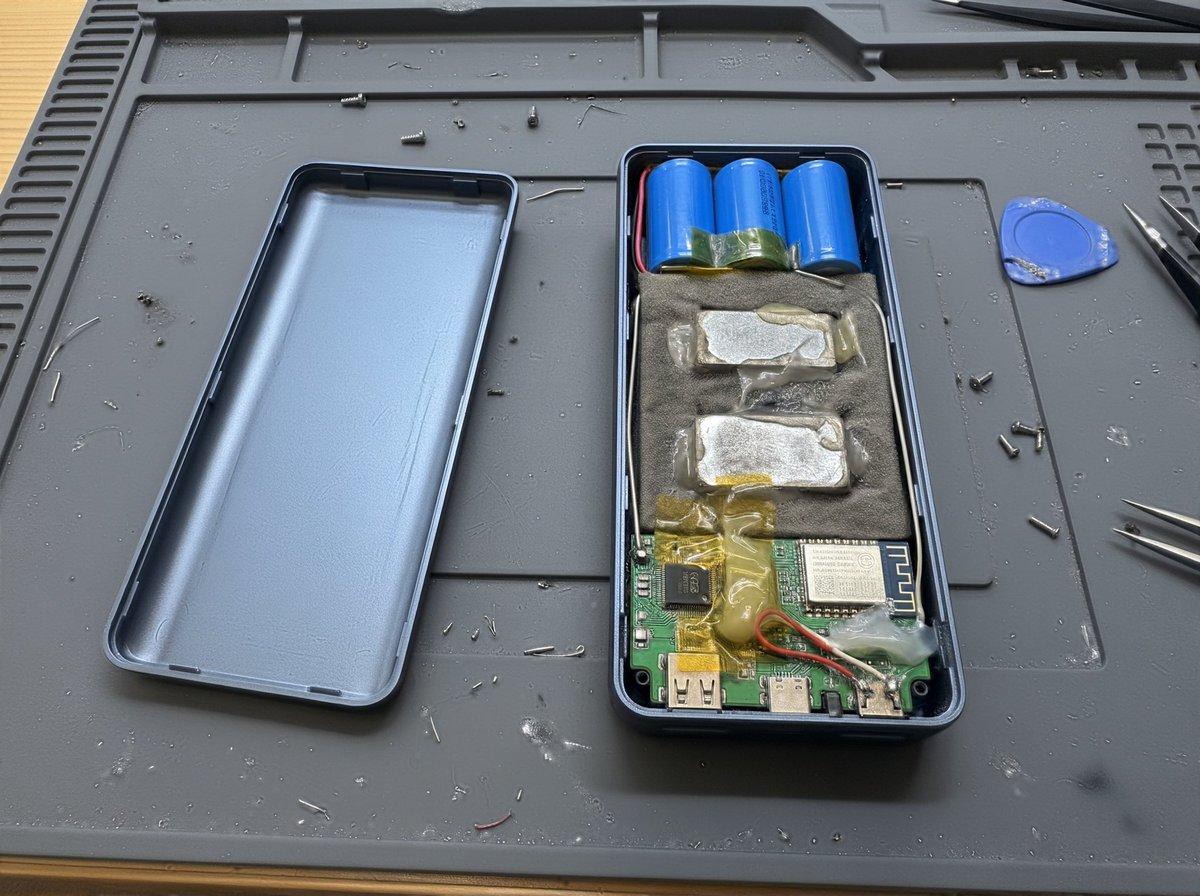
海外一位开发者拆开了一个从广州花19美元购入的杂牌充电宝,结果在内部发现了一套完整的远程数据窃取硬件。
这款标称30000mAh的外设,拆解后的真相令人哭笑不得:内部电芯仅有3节18650锂电池,实际容量连9000mAh都不到。
为了营造出大容量充电宝“沉甸甸”的手感,黑心厂家在内部夹了灰色的缓冲泡沫和两块用来凑重量的金属配重铁块。
据这位网名为goldtooth.exe的研究者自述,这台充电宝是他三周前在广州机场的一处售货亭买下的。当时他正处于转机间隙,手机电量濒临耗尽,来不及寻找正规品牌门店,一眼就注意到了这款标价19美元、标称30000mAh的无牌产品。拿在手里沉甸甸的坠手感,让他下意识觉得用料扎实、容量不虚,没多犹豫就付了钱。
回到日常使用后,他第一次将手机插上充电宝时,屏幕弹出了“是否信任此设备”的系统提示。正常只具备供电功能的充电宝,根本不会触发这类数据权限提示,只有连接电脑等数据交互设备时才会出现。
但当时他正忙着处理手头的工作,只当是系统的偶发误判,随手就点下了“信任”,完全没意识到这一下,给个人隐私打开了一道毫无防备的口子。
接下来的三周时间里,这台充电宝一直被他放在随身包中,出门在外手机缺电时就拿出来应急。他的妻子也先后两次用过这台充电宝充电,同样在弹出提示时没有多想,点击了信任选项。
这段时间里,他只隐约觉得这台充电宝的续航表现远不如标称的大容量,充一两次手机就没电了,但只当是大容量产品的正常转换损耗,压根没往假货和恶意硬件的方向怀疑。
直到近期,他给自己的数码设备安装了一套USB端口监控工具,用来日常排查外设的异常数据读取行为。
工具刚装好不到一小时,他照常把手机插上这台充电宝充电,仅仅过了10秒,监控界面就接连跳出黄色预警提示,很快升级为红色告警——系统检测到外接设备正在频繁读取手机内部的文件数据,而此时设备本该只执行单纯的充电供电操作。
他立刻拔下数据线,调出后台的网络抓包记录逐一核对,结果让他后背一阵发凉。
根据记录显示,过去三周里,这台充电宝已经悄悄读取了他手机内的1206个通讯录联系人、3912张本地照片,其中还包含护照等敏感证件的拍摄件,除此之外,手机的IMEI串号、设备序列号,以及手机内安装的全部应用列表都被完整复制,连两款银行类应用也在读取范围内。
更让人意外的是,这台充电宝还读取了手机中保存的家庭Wi-Fi网络密码,借着住宅的无线网络自动联网,先后19次将窃取到的各类数据上传至一个陌生的远程服务器地址。最近一次数据上传就发生在前一天的凌晨两点十四分,正是他和家人熟睡的时段。而他妻子的手机因为两次充电都点击了信任,设备内的照片数据也被一并复制窃取。
确认情况后,他第一时间在路由器端拉黑了数据上传的目标IP地址,紧接着修改了家庭Wi-Fi密码和所有银行类应用的登录密码,做了基础的安全止损。但心里的疑虑始终没消,他索性带着这台充电宝找到了线下的维修门店,当场拆开外壳,想看看里面到底藏了怎样的机关。
外壳拆开的瞬间,在场的人都觉得既荒唐又心惊。标称三万毫安的大容量移动电源,内部只整齐排列了3节普通的18650型锂电池,按照单节最大3000mAh的常规容量计算,总容量顶天也就9000mAh,还不到标称数值的三分之一。
剩下的大半空腔里,一半填充了灰色的缓冲泡沫用来撑满外壳体积,另一半压着两块分量十足的金属铁块,正是这两块配重铁块,让充电宝拿在手里有了大容量产品的“扎实手感”,成了迷惑消费者最直观的幌子。
而在外壳底部被泡沫遮挡的不起眼角落,藏着一块指甲大小的绿色电路板,上面焊接有ESP32无线模块和闪存芯片,整套电路直接接在了USB接口的数据针脚上。
普通的合规充电宝只会接通USB接口的供电针脚,绝不会连接数据传输线路,这块额外加装的电路板,就是整套远程数据窃取的核心硬件。
它相当于把一台具备联网功能的微型电脑藏进了充电宝外壳里,借着充电的名义骗取手机的数据权限,再通过Wi-Fi网络悄无声息地外传信息,隐蔽性极强。
这位开发者把自己的经历和拆解细节发到社交平台后,很快在海外科技圈引发了大量讨论。
不少网友留言表示自己也曾买过类似的低价杂牌充电宝,从来没留意过充电时弹出的权限提示,回想起来都觉得后怕。
也有电子行业的从业者补充说明,这类恶意充电宝的改装门槛并不高,只需要在普通虚标充电宝的基础上,加装一块带无线功能的小型开发板,改动USB接口的接线就能实现,额外成本很低,靠着低价走量很容易流入市场。