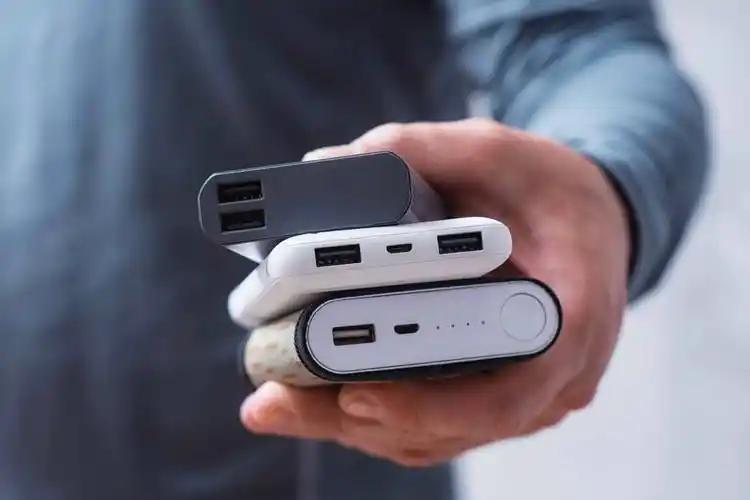
海外一名开发者拆开了一个从广州花 19 美元买来的杂牌充电宝,结果在内部发现了一套完整的远程数据窃取硬件。
海外有个开发者,花19美元买了个杂牌充电宝,标称30000毫安,用了一阵觉得不对劲,自己拆开看了看。这一拆,拆出了一身冷汗。
里面只有3节18650锂电池,实际容量连9000毫安都不到。标称的三万,缩水到不足三分之一。
那为什么拿在手里沉甸甸的?厂家在里头塞了灰色缓冲泡沫,还焊了两块金属配重铁块。就是让你上手一掂,觉得"这玩意儿用料实在"。
充电宝底部的绿色主板上,焊着一套完整的电路——ESP32无线模块,加闪存芯片,直接接在USB端口的数据针脚上。
说白了,这不是充电宝,这是一台带网络连接的伪装设备。充电只是它的掩护,偷数据才是主业。
这个用户是3周前在机场急着用买的。第一次插上iPhone,手机弹出一句"信任此计算机?"
就这一下,问题大了。iOS系统底层用于数据传输和备份的usbmuxd通信协议接口,等于双手交出去了。
直到最近,他用终端逻辑监控USB端口的文件调取情况,才发现异常。连接仅仅10秒,系统日志就抛出一堆频繁的数据读取警告。
抓包记录更触目惊心:这3周里,这个充电宝用偷来的家庭Wi-Fi凭证自动连网,向远程服务器偷偷上传了19次数据。搬走的东西包括1206个通讯录联系人、3912张本地照片(里面有护照这类敏感证件)、设备IMEI码,还有已安装应用列表。
网上有人传"银行App密码和资金被直接偷走",这个说法不准确。iOS有严格的App沙盒隔离和Keychain密钥加密,就算拿到了"信任计算机"的备份授权,外部设备也只能调取照片、联系人和未加密的设备配置信息,穿不透沙盒拿走银行App的登录凭证。
但这不代表可以松口气。照片、通讯录、证件信息被成批搬走,这些足够拿去做精准诈骗、冒充身份了。
而且这套改装件的成本低到吓人——ESP32 Wi-Fi芯片加存储模块,批量采购也就十来块钱。
这事的根子,不在充电宝,在那一下点击
我得说句实话:正规充电宝插上手机,只有充电功能,没有任何数据传输,不会弹任何提示。
只要手机弹出"是否信任此设备""是否允许USB调试",就该立刻警觉。这个弹窗本身就是危险信号,不是流程,是警报。
国安部在2025年7月30日就发过警示,说境外间谍情报机关和别有用心之人,正利用共享充电宝窃取公民隐私甚至国家秘密。手段无非三条:硬件改造加装恶意芯片、诱导授权拿到系统权限、预置木马持续回传数据。
央视在2025年国家网络安全宣传周上也现场演示过,工作人员说得很清楚:一旦点了"允许USB调试",通讯录、照片、视频、行程,全被偷走。
这事最让人不舒服的,不是技术多高明,而是它太便宜、太简单了。十几块钱的零件,就能把一个"续命神器"变成窃密工具。
而它赌的,就是你手机只剩3%电量时那一下的着急。在机场、在车站、在赶时间的路上,人最容易放弃判断。黑产吃准的就是这个。