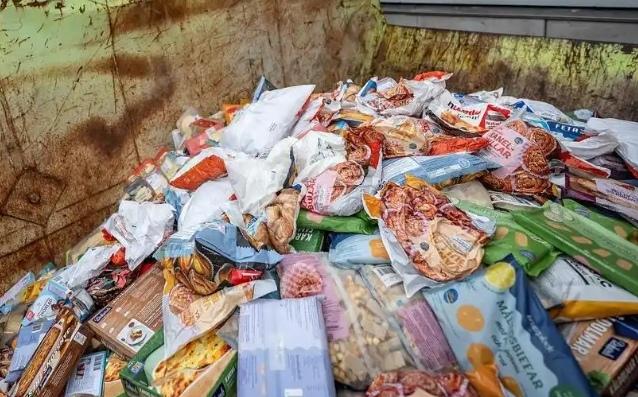
【今后怎样面对这种情况?据英国媒体2日报道,爱尔兰、瑞典、比利时、卢森堡和爱沙尼亚等欧洲国家的多家超市遭到网络攻击,导致冷藏和冷冻设备温度异常升高,部分食品变质】
面对这种针对关键民生基础设施的网络攻击,个人层面的应对空间其实很有限,核心在于监管者、企业和供应链如何补上安全漏洞。从这次事件看,攻击手法并不复杂——黑客远程把联网制冷设备的温度调到 50°C,导致食品变质。真正暴露的问题是:大量商用制冷设备为了远程维护方便而联网,却缺乏基本的安全防护。
谁该做什么?
监管与执法层面——
比利时联邦检察官办公室已就此事启动刑事调查。欧盟层面也表态称这是“蓄意扰乱食品供应链的企图”。后续关键看能否推动强制性安全标准,而不是停留在事后追查。这类攻击成本极低、影响面却很大,仅靠个案侦查很难形成威慑。
设备制造商与零售企业——
这次受影响的多是特定型号的制冷设备,部分与丹麦制造商丹福斯的控制系统有关。一家比利时制冷公司的负责人说得直白:法国上次攻击后他们就在做防护,但“设备需要物理改造,不是软件更新就能解决”。这意味着存量设备的改造需要时间和成本投入。企业能做的是:把制冷系统从公网隔离、改用安全专线远程管理、对关键控制器做网络分段。这些措施不复杂,但需要有人推动落实。
供应链层面的冗余——
短期看,超市的应对方式是下架受影响食品、从配送中心补货。但如果攻击规模扩大或反复发生,单靠企业自身库存缓冲是不够的。食品零售基础设施的网络安全,需要被纳入关键基础设施保护框架来对待,而不是每家超市各自为战。
普通人能留意的——
对消费者而言,这类事件最直接的影响是特定门店的生鲜和冷冻品类暂时缺货或下架。如果你在欧洲生活,留意当地超市的召回或下架通知即可。更长远地看,这也是一个提醒:当制冷、供水、供电等系统越来越多地接入网络,安全不能只靠“默认设置”。