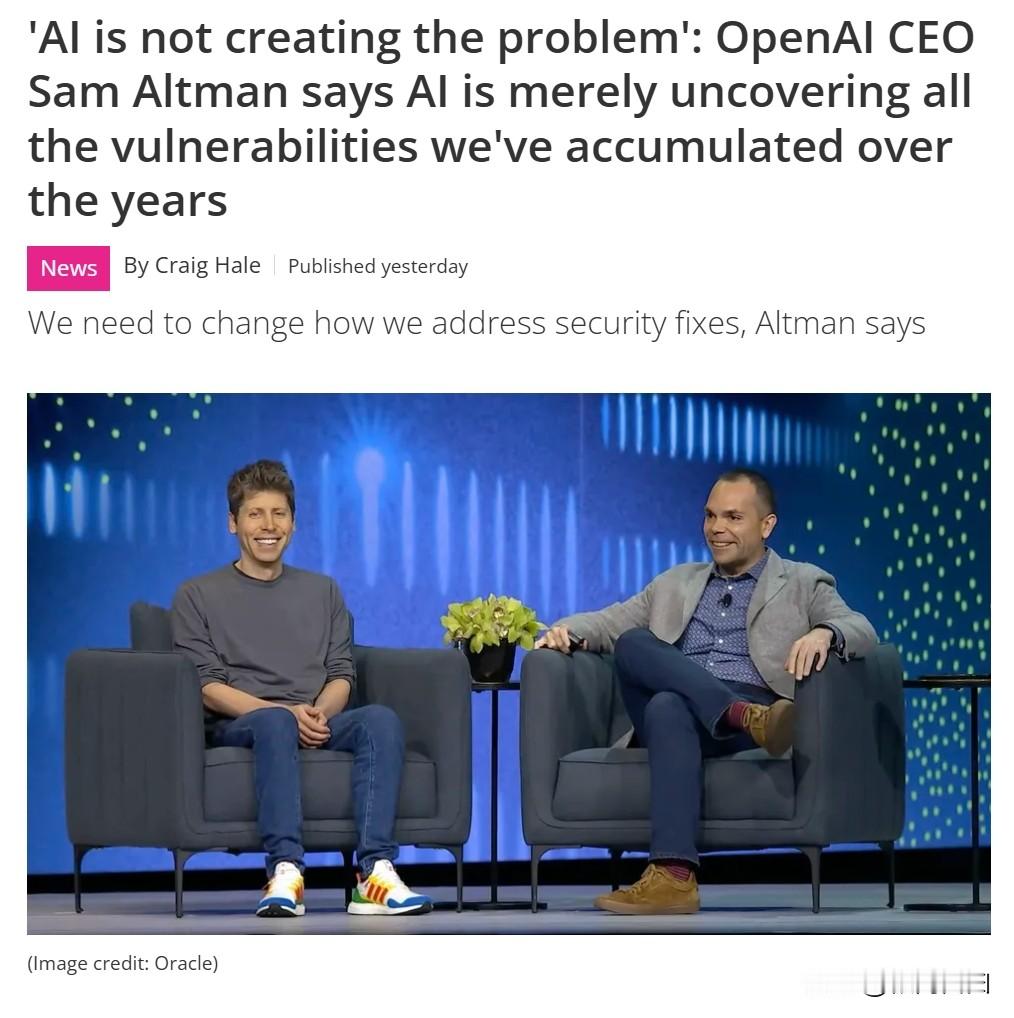
OpenAI CEO Sam Altman最近和Oracle联合CEO同台,说了一句话:"AI没有制造问题,AI只是在揭开我们过去五十年积累的所有漏洞。"
这句话听着像给AI免责,实际承认了更大的一件事。
先看Oracle自己的数字:最近一次季度补丁更新,修了大约3000个漏洞,大部分靠AI识别。也就是说,这批洞在代码里躺了几年甚至几十年,一直没人看见。以前不是没病,是体检仪器不够灵。
Altman接着说了一句更实在的:在整个软件供应链上,一个一个打补丁这条路可能走不通了,需要新的修法。他还暗示,企业的安全策略要推倒重来——从修单个漏洞转向持续监控,安全团队可能面临重组。
问题在于,攻守用的是同一套工具。
Oracle和OpenAI顺势发布了合作产品AI Security Mesh,帮企业识别漏洞、复现攻击路径、排修复优先级。同一批AI模型,防守方拿来挖洞,攻击方拿来打洞,两边是同一个速度。
过去安全行业的时间差是这样的:发现漏洞,评估危害,发补丁,等用户更新。中间隔着几周到几个月的窗口期。现在发现速度等于利用速度,这个窗口期被压缩到接近零。
漏洞一直都在,只是以前没人查,查出来了也不用马上面对。现在Altman亲口承认:五十年没做的体检,AI一年帮全行业做完了。体检报告寄出去那天,防守方和攻击方拿到的是同一份。