索尼被黑、孟加拉央行被盗、WannaCry席卷全球,如今朝鲜黑客又被指向币安超过60亿美元的失窃案。
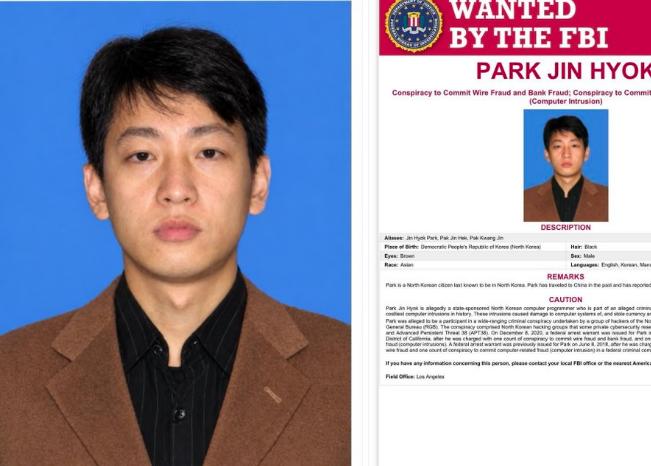
这个名字值得记住:朴珍赫(Park Jin Hyok)。
美国司法部早在2018年就公布了对他的刑事指控。美国方面认为,他参与了朝鲜政府支持的黑客行动,与2014年索尼影业网络攻击、2016年孟加拉央行8100万美元失窃案,以及2017年WannaCry勒索软件攻击有关。
FBI至今仍在通缉他。其通缉资料显示,他会英语、韩语和中文,最后已知身处朝鲜。
但这次真正让加密货币市场紧张的,是另一条最新消息。
2026年10月31日,FBI公开认定,10月29日币安发生的超过60亿美元虚拟资产失窃案,与朝鲜方面的网络行动有关,并将这次行动称为TraderTraitor。
被盗资产主要被转成了以太坊,调查机构还提醒相关平台和区块链服务商,拦截与涉案地址有关的资金流转。
这里有个容易混淆的地方:朴珍赫的旧案和这次币安事件,不能直接画等号。FBI公布的是朝鲜相关行动者的责任认定,并没有说这次就是朴珍赫本人操作。
不过,连续多起网络金融案件已经说明,黑客攻击的目标早就不只是政府网站和企业电脑。银行系统、加密货币平台、数字钱包,都可能成为攻击目标。
AI也让网络安全面临新的压力。钓鱼内容可以更容易生成,攻击流程也可能被自动化。但目前没有可靠证据证明这次币安失窃就是靠DeepSeek、Qwen或RAG技术完成的。
很多人觉得,把资产放进加密货币平台,或者使用去中心化服务,就能避开传统金融风险。
事实没这么简单。
私钥管理、交易签名、平台权限、员工终端,任何一个环节出现漏洞,都可能让数字资产遭受损失。
比起追问黑客用了什么AI,更值得关注的是:掌握数十亿美元资产的平台,究竟有没有能力守住自己的安全底线?