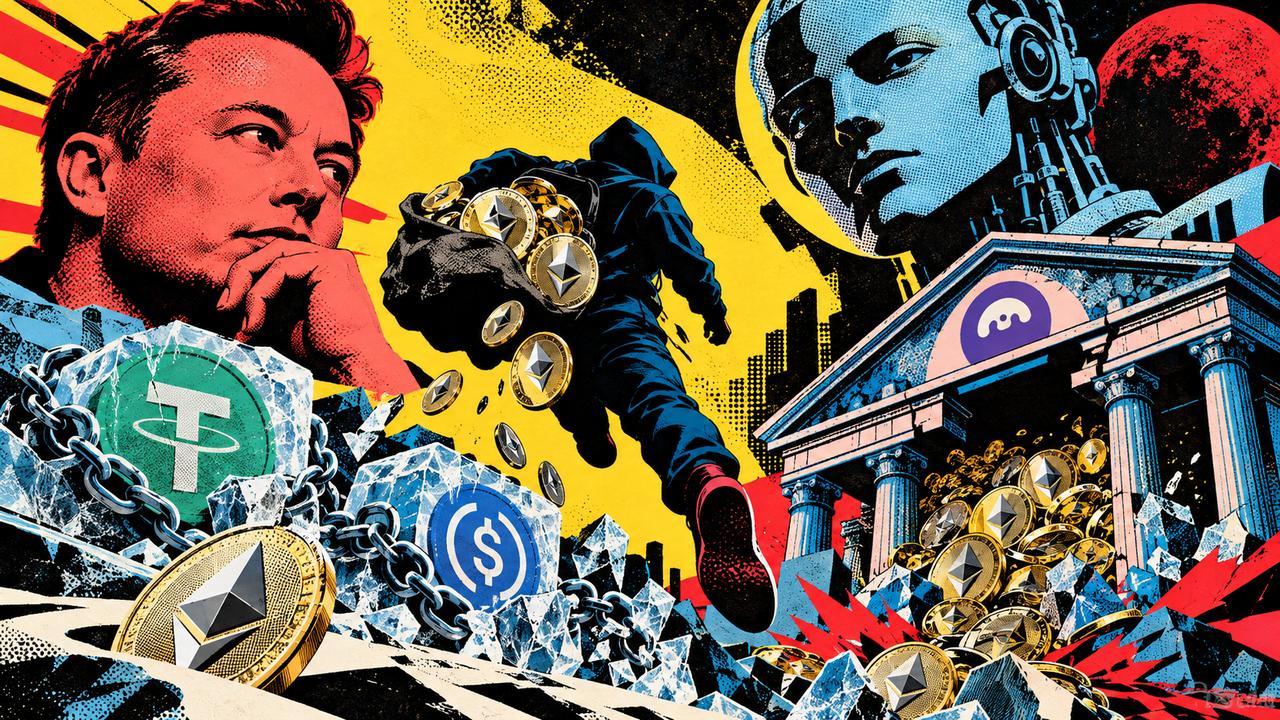
最大的加密交易所币安被攻击,23亿美元在几秒钟内被中心化巨头划掉!
币安官方10月30日发了一份通报,数字写得清清楚楚:总影响约63亿美元,已与区块链伙伴协作在链上冻结约30亿美元,用户资金安全,损失由SAFU基金和公司自有资金承担。
我的判断很直接:这个数字对不上币安自己的公告,也对不上链上分析机构的估算,但比数字更值得琢磨的,是这场戏的真正剧本——黑客在20分钟里拼了命把稳定币换成ETH,因为他知道,只要钱还在USDT和USDC里,中心化发行方一按按钮,战利品就是废纸。
币安初步调查指向一名DevOps工程师的笔记本电脑被入侵,攻击者借此访问服务容器、提交未授权提现交易。
The Block援引Chainalysis、Elliptic、TRM三家机构的分析,将攻击归因于朝鲜黑客组织,手法包括提前至少36小时部署、用Tornado Cash注入小额资金测试、在以太坊上用EIP-7702把币安热钱包变成攻击者控制的“清扫器”。
黑客得手后做的第一件事不是庆祝,是逃命,Elliptic的数据显示,攻击者把5990万美元被盗USDT存入Aave作为抵押,借出ETH。
又在去中心化交易所和做市商那里把数亿美元USDT换成ETH,接受高达26%的折价,只为把钱从“能被冻结的资产”变成“不能被冻结的资产”。20分钟内,3.25亿稳定币换成了2.85亿ETH。
他在冻结按钮按下之前的那几分钟里,用26%的亏损买了一条命。被冻住的那30亿,是没跑掉的。跑掉的那部分ETH,才是他真正带走的。
Tether冻了约15.67亿USDT,Circle冻了约8亿USDC,Ripple和World Liberty也加入了冻结行列。
三家稳定币发行方,坐在办公室里,点了几下鼠标,就把黑客20分钟里来不及换成ETH的那部分战利品锁死了。这叫什么?这叫中心化机构用中心化的权力,在一个号称去中心化的行业里,干了央行干的事。
这件事真正该被讨论的,不是“币安安不安全”,是“加密行业的安全到底靠谁”。
币安自己说得很坦白:没有发现私钥泄露,问题出在一台工程师的笔记本电脑上,一台笔记本,一个DevOps工程师的日常工作设备,成了63亿美元流出的起点。
The Block的报道里有一句话值得抄下来:攻击的“精妙之处不在于链上代码有多复杂,在于获取了足以授权交易的系统访问权限”,那个清扫器合约只有约130行代码,130行代码,加上一台被入侵的笔记本,撬动了半个加密市场的信心。
再看马斯克那句话,他在X上回应币安事件时说,超智能AI代理未来可能为了自身利益去窃取加密资产,而且不需要人类介入。这话放在平时是科幻段子。
放在币安事件的语境里,它戳中了一个真问题:这次是人入侵了人的笔记本,下一次,如果入侵笔记本的是一个不需要睡觉、不需要收买、不会被钓鱼邮件骗的AI呢?
但马斯克没说的是另一面。这次拦住黑客的,恰恰是“人类介入”——Tether的CEO、Circle的CEO、币安的安全团队,在几小时内协调冻结、追踪、封锁。
一个号称要摆脱中心化控制的行业,最后靠中心化发行方的行政权力兜了底,黑客把USDT换成ETH,是因为他知道USDT能被冻、ETH不能,他赌的是“去中心化”这四个字。他赌对了一部分,也输掉了一部分。
数字可以修正,但有一件事不需要修正:这场加密史上最大的黑客事件,真正的分水岭不在黑客多厉害,在于中心化稳定币发行方证明了一件事,他们手里那个冻结按钮,比任何链上代码都硬。
而那个按钮,不在“去中心化”的叙事里,它在Tether的CEO办公室里。