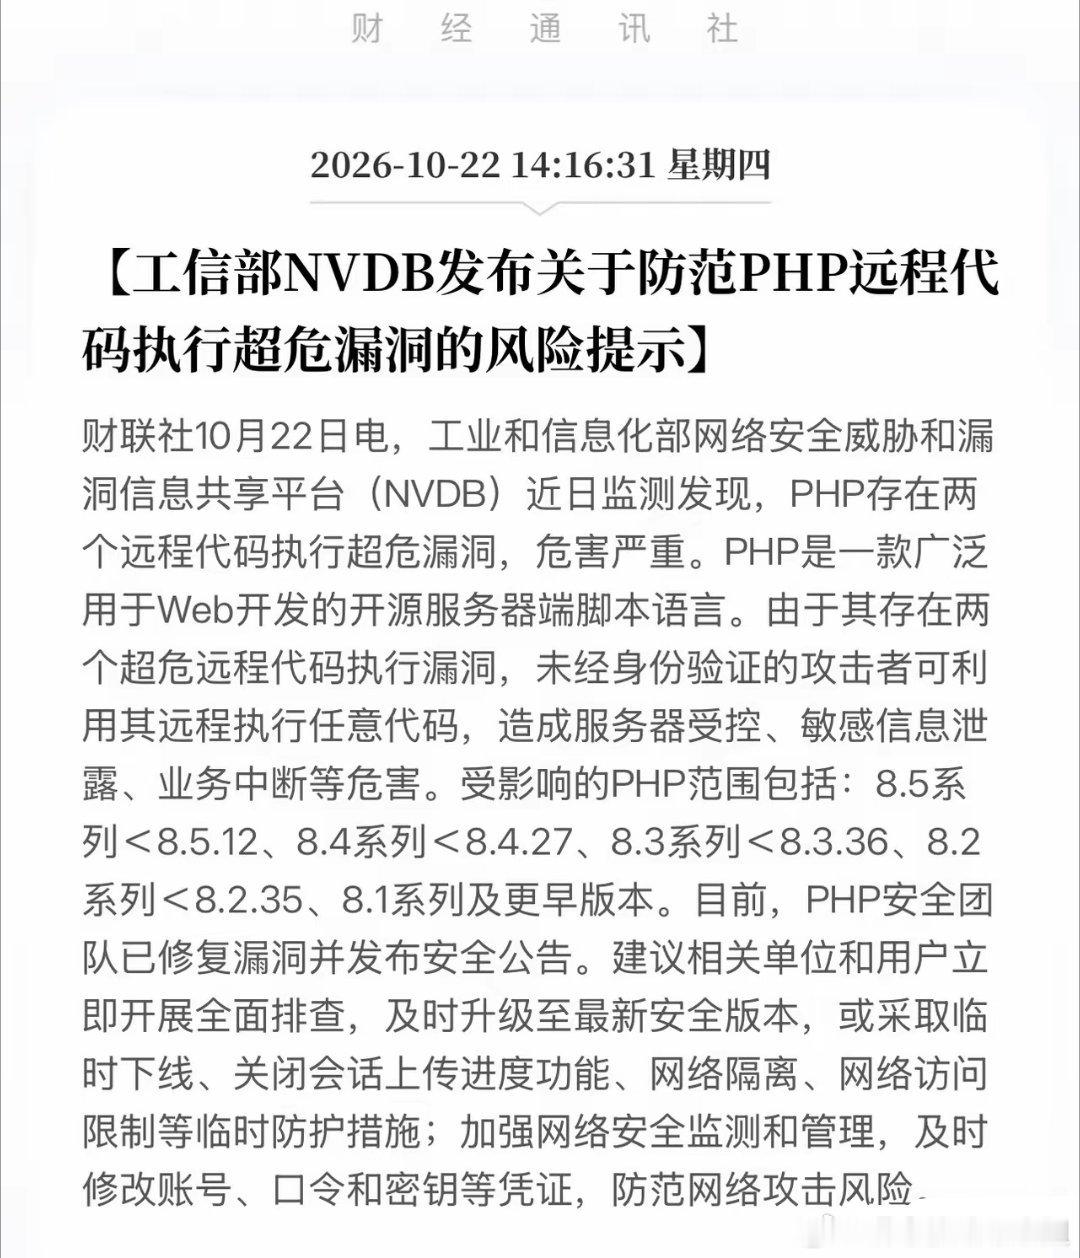
重磅安全预警:PHP曝出高危漏洞,免登录即可拿下服务器工信部NVDB平台10月22日发布通报,PHP爆出两个远程代码执行超危漏洞,风险等级极高。攻击者无需账号密码,不用登录验证,就能远程执行任意代码。一旦被利用,服务器被控、核心数据泄露、线上业务瘫痪,一系列严重后果都会接踵而至。受影响版本覆盖PHP 8.1至8.5,波及范围巨大。大量网站、后台系统都基于PHP搭建,基础软件出现这类底层漏洞,风险传导的是整条互联网供应链,老旧版本同样在风险清单里,很多低成本部署的站点更容易中招。这次由国家级平台直接监测并公开通报,信号和以往厂商自行发布漏洞公告不一样。意味着关键信息基础设施、等保合规的要求持续收紧,网络安全不再是可省的成本开支,已经是企业的生存底线。还有一层隐藏风险值得重视:当下大量大模型、AI智能体依托服务器运行。底层服务器被攻破之后,AI系统反而会变成攻击者的工具,放大破坏效果。物理AI、智能驾驶等产业快速落地的同时,底层基础软件安全的重要性也同步抬升,一个基础漏洞,杀伤力会成倍放大。对企业运维来说,尽快核查版本、打补丁、做好访问限制,是眼下优先要做的事。以上仅为资讯解读,不构成投资建议。网络安全漏洞预警