AI时代,漏洞狂欢还是安全落幕|TechWorld
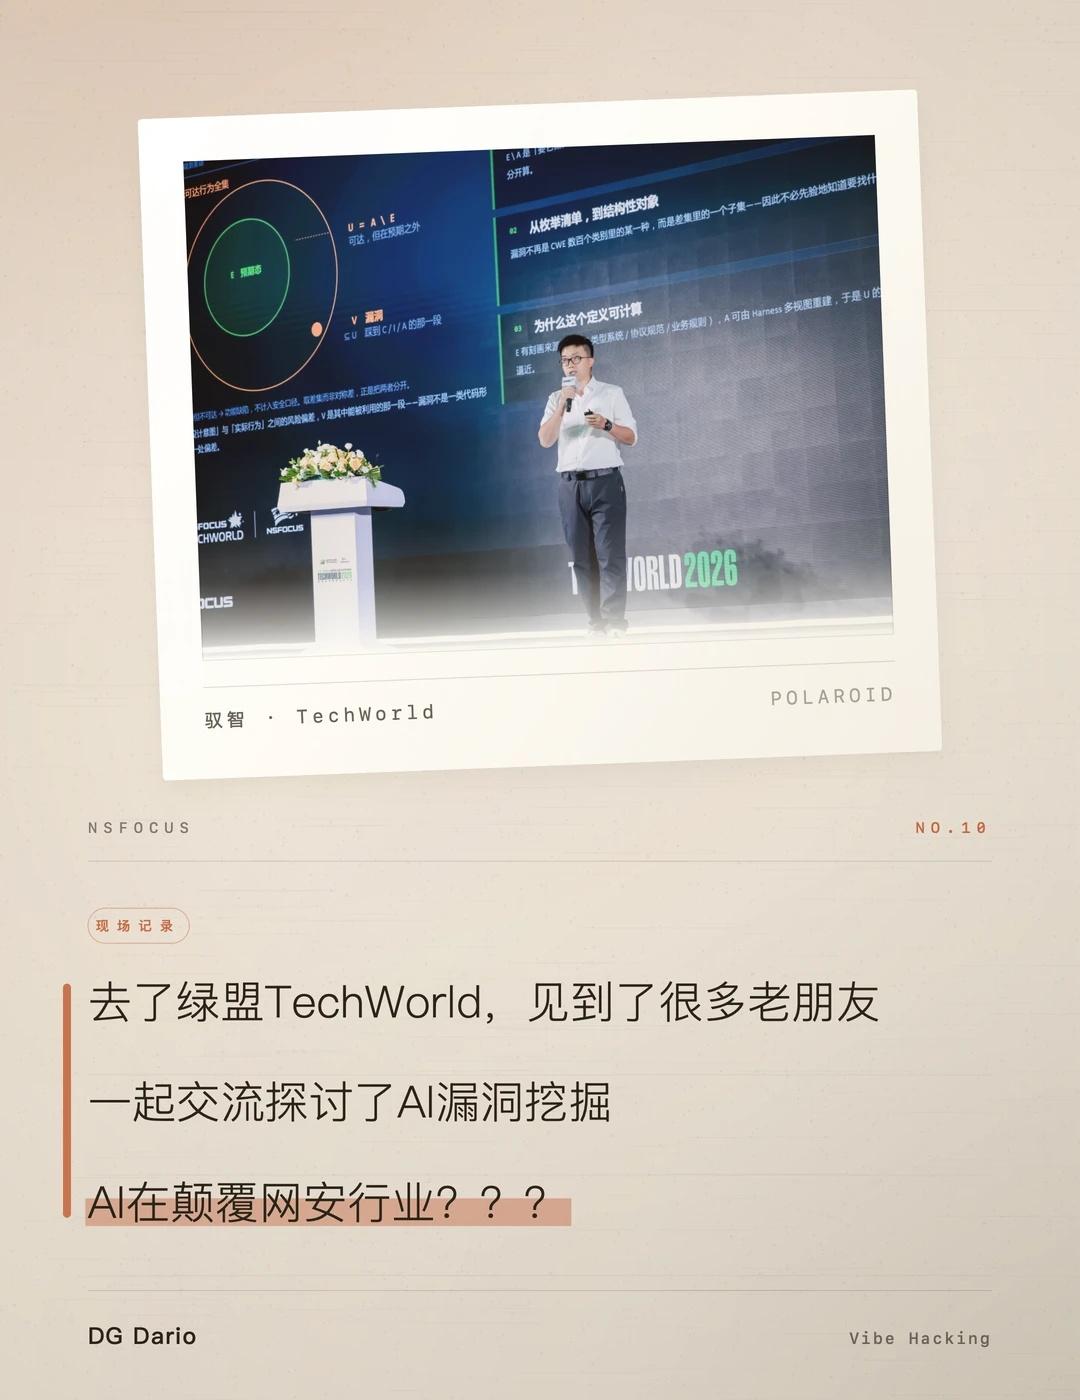
21日在绿盟TechWorld大会的AI赋能安全专题论坛中分享了我们在AI漏洞挖掘方向上的研究进展和相关技术实践。
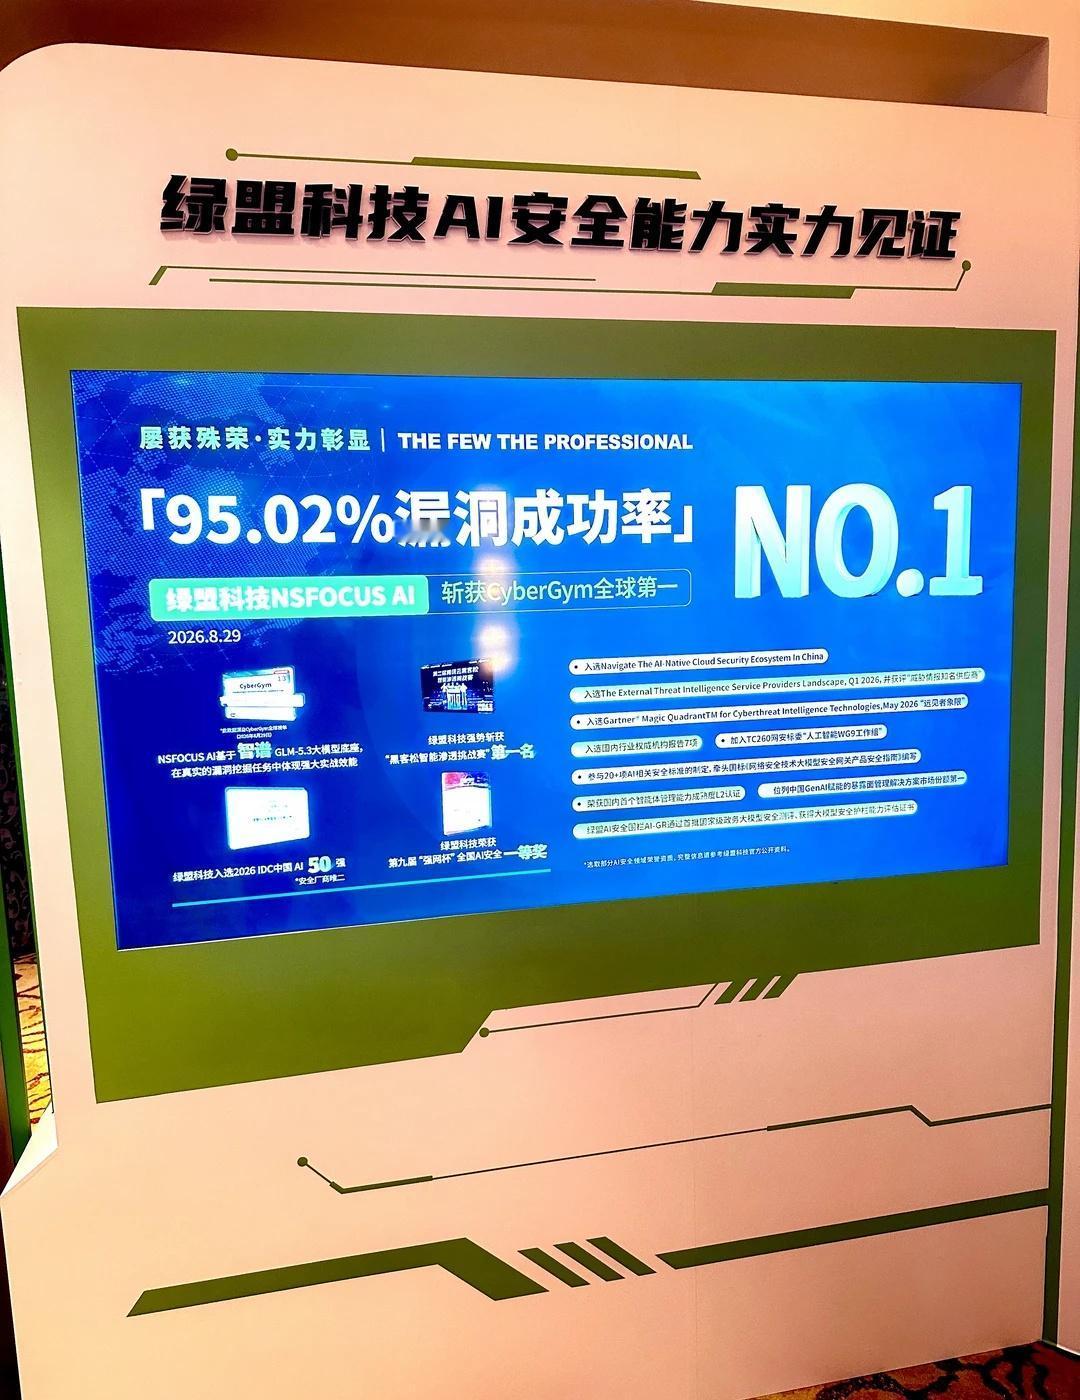
过去一年时间,LLM 在 Cyber 能力上取得了巨大的进步,漏挖的能力曲线也已被彻底重写。从Cybergym来看,去年10月份只有28.9%的成绩,现在Agent focused最高已经突破到了99.2%,我们团队也在8月底的时候也拿到了95.02%的成绩,提交时位列全球第一,也是首个越过 95% 的系统。
但目前LLM和Agent在漏洞能力上依然有三大问题和矛盾:
1、能力层耦合:效果绑死在特定底座模型上:模型半年一代,prompt 体系、工具编排、验证流程就要重做一遍。能力涨得越快,工程资产的折旧越快。
2、经验层流失:资深专家的「漏洞直觉」散落在 prompt 模板与个人经验里,既无法形式化表达,也无法证明有效,多专家的同类技能难以融合。
3、收敛层不可控:堆叠再多智能体与运行轮次,同一目标的发现集合仍不稳定;海量未验证疑点中误报占绝大多数,本该释放的人力反被审核吞没。
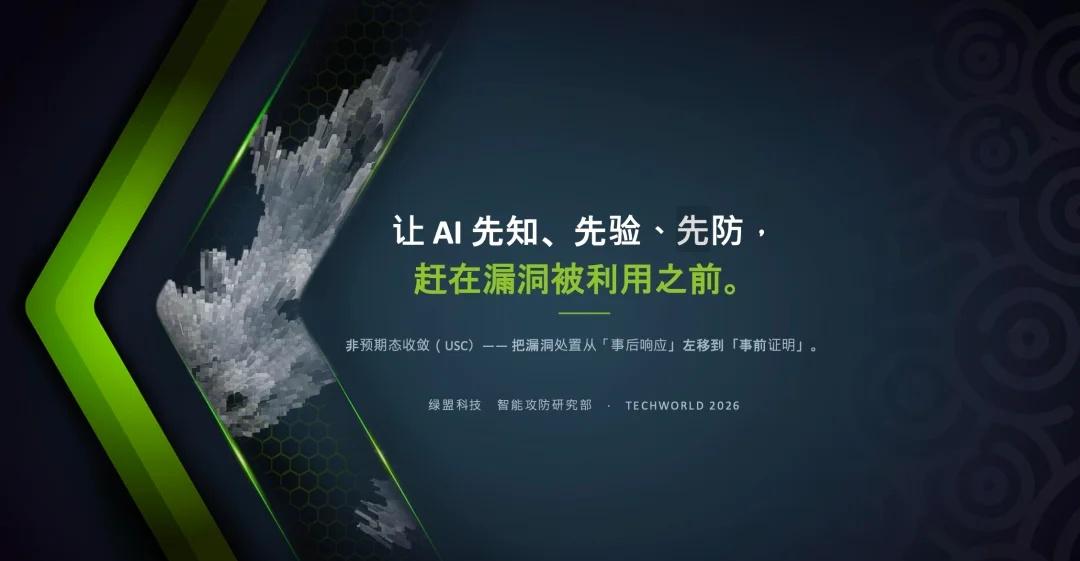
为了解决这些问题,我和团队提出了「USC非预期态收敛」理论框架,把漏洞重新定义为软件「设计意图」与「实际行为」之间的风险偏差。把漏洞发现的本质重新表述为引导推理系统向目标软件的非预期态收敛的过程。让漏洞挖掘的推理过程,策略化成一个可计算、可度量、可进化的体系。
我们的系统也产出了很多高价值的0day漏洞(漏洞的价值体系也已经被颠覆了[伤心])。GLM5.3发布前后,智谱跟我们还有其他行业的优秀安全团队一同累计发现了2,436个漏洞。AI挖洞目前已经不是什么稀奇的事情了,但漏洞利用、安全对抗等还有很多能去做提升的工作,团队也在跑Exploitgym,此方向如果有感兴趣的朋友一起讨论呀!
科技AMA 大模型 人工智能未来 网络安全