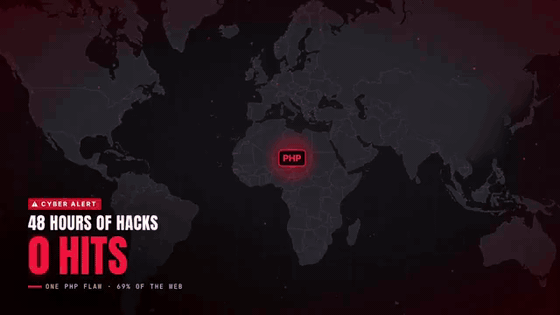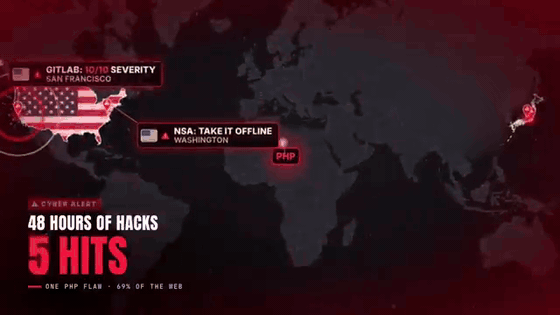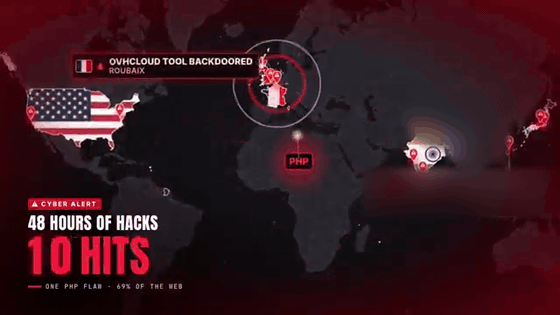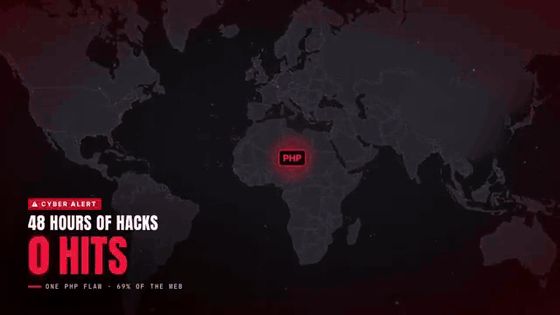
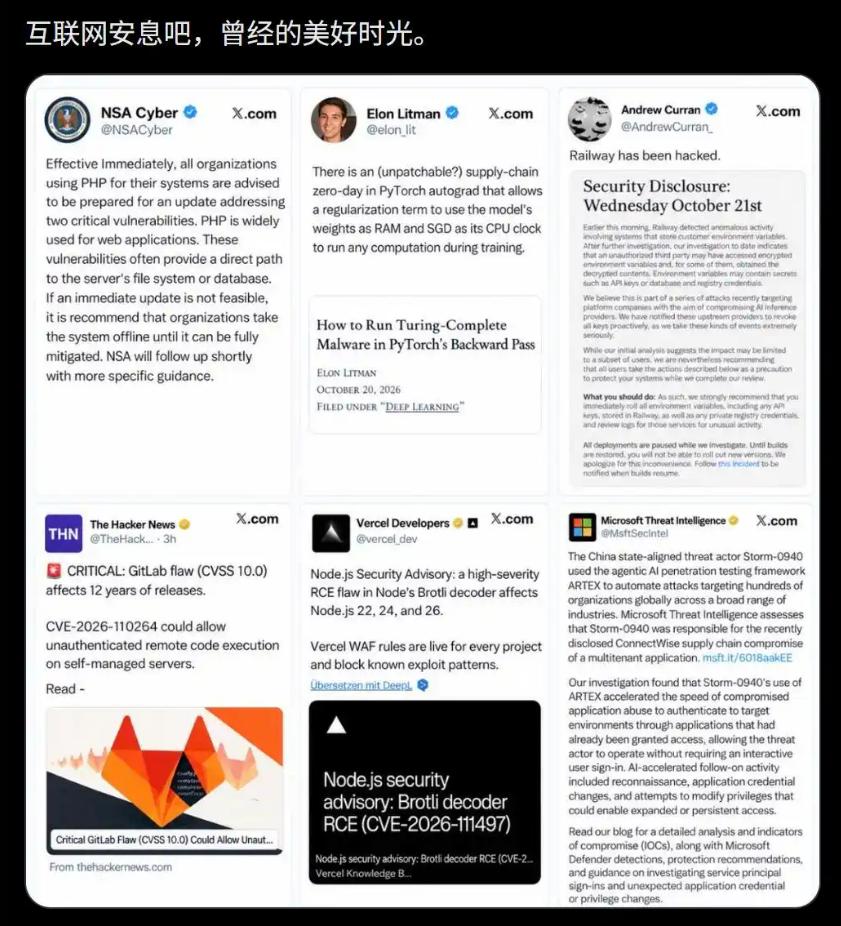
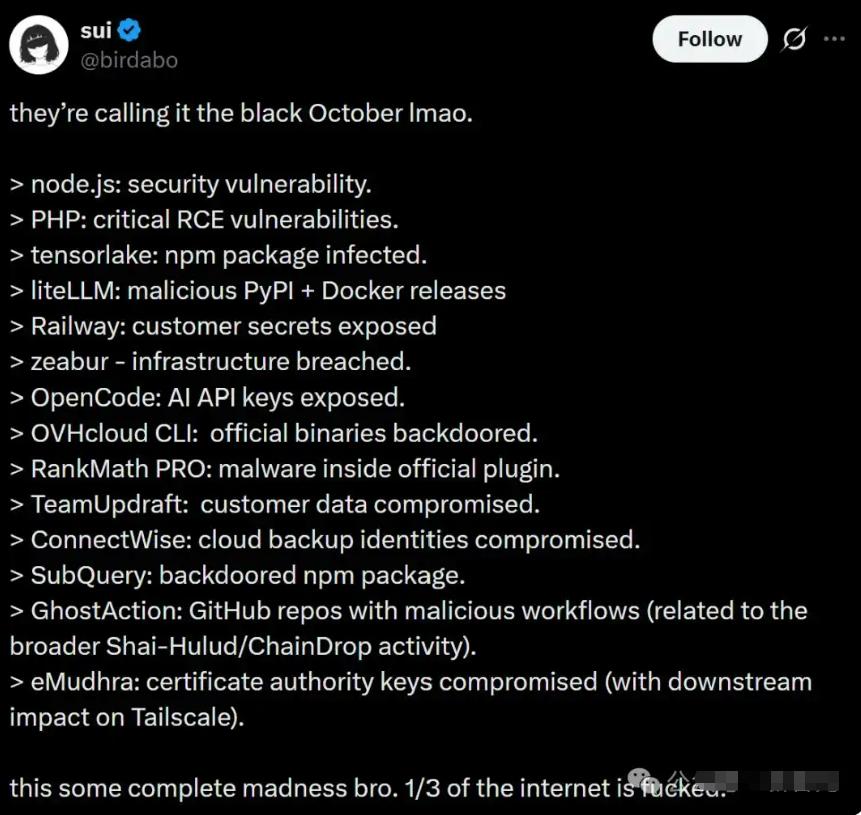
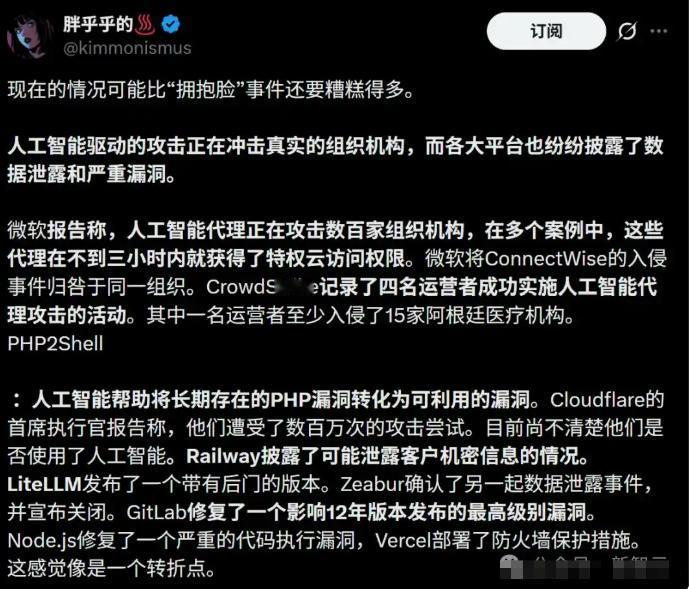
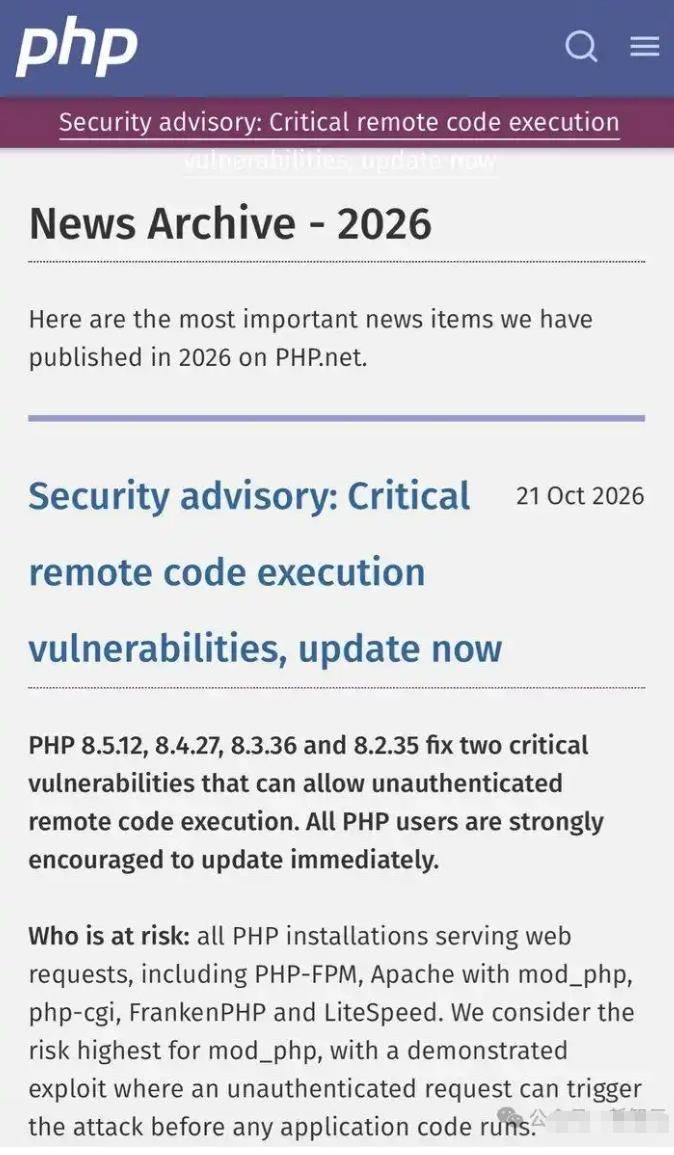
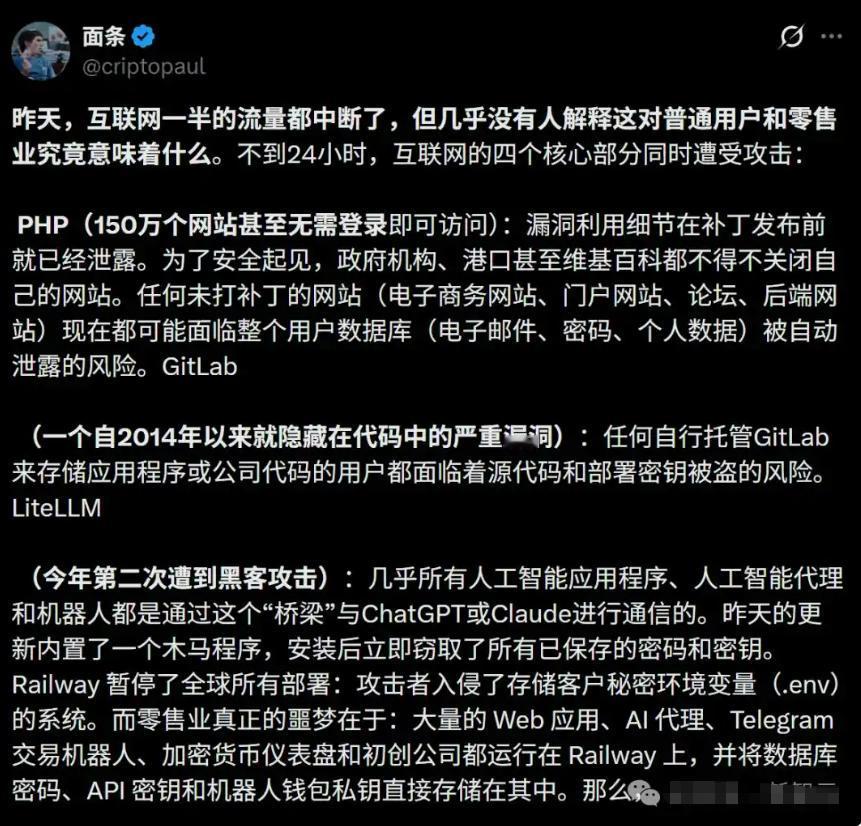
PHP 爆了个“核弹级”漏洞,代号 PHP2Shell,严重等级 9.2 分。黑客不用账号密码,发一条特制请求就可能直接控制服务器。
之所以闹得大,是因为全球约 69% 可识别后端语言的网站在用 PHP,WordPress、Drupal、Joomla、MediaWiki、Magento、phpMyAdmin、Laravel、Symfony 等都受影响。
但别被“七成网站危险”吓到。它不等于这些网站已经被黑,也不等于你手机、电脑会中招。普通用户要做的,就是近期在不知名小网站少提交身份证、银行卡这类敏感信息。
很多人问:Vue、Java 有没有事?Vue 是前端,本身不受影响;Java、Node、Go、Python 等服务只要不跑 PHP,也不受影响。真正要查的是服务器里有没有 PHP、PHP-FPM、Apache mod_php 或 PHP 容器。
修复版本已经出了:PHP 8.5.12、8.4.27、8.3.36、8.2.35。 升级后一定要重启 PHP 进程和容器,否则补丁不生效。 8.1 及更早版本已停更,建议尽快迁移。
这次还有个警示:漏洞靠 AI 辅助发现,细节又提前泄露,攻击脚本扩散很快。以后开源底层一出问题,留给运维的时间会更短。
信息来源:财联社、界面新闻、腾讯云、奇安信、国家网络安全通报中心、CNVD、FreeBuf(2026年10月21日至23日)