你的网站后台还是PHP?这次真不是狼来了。
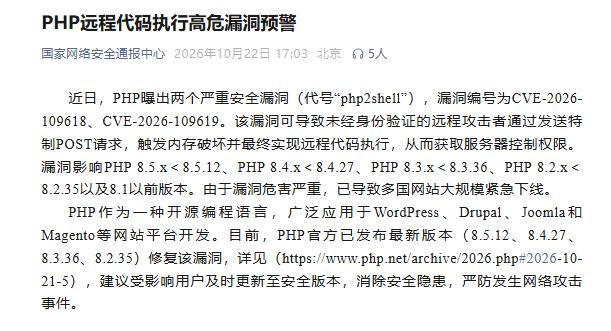
全球约七成网站跑在PHP上,而PHP刚刚被曝出两个CVSS 9.2的远程代码执行漏洞,代号“PHP2Shell”。最要命的是:利用不需要账号、不需要后台入口、不需要任何前置条件,攻击者构造一个特制请求,就能在服务器上执行任意代码。
德国联邦政府部分网站已预防性下线,日本三菱UFJ银行暂停了部分网银业务,美国NSA的措辞很直接:打不了补丁,就把系统下线。
WordPress、Drupal、Joomla、Laravel这些你熟悉的CMS和框架,全部在影响范围内。而你如果还在用 Apache mod_php 跑网站,PHP官方明确说:风险最高,已有演示证明攻击可以在业务代码执行之前触发。
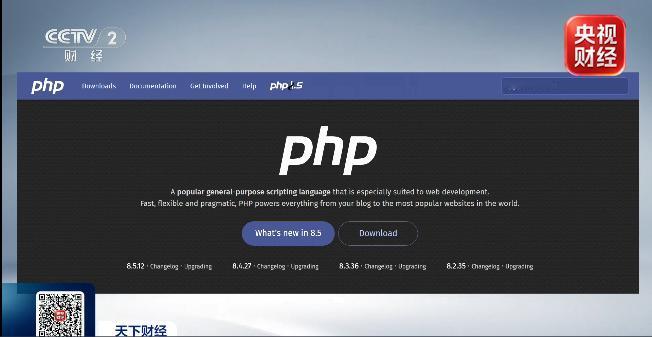
修复版本只有四个数字:8.5.12 / 8.4.27 / 8.3.36 / 8.2.35。如果暂时升不了,先把 memory_limit=-1 配上,关掉 session.upload_progress.enabled,然后重启所有PHP工作进程。
别赌“我的站小没人盯”。这个漏洞是AI在PHP源码里刨出来的,找漏洞的门槛正在被AI拉平,而打补丁的速度,才是接下来真正的分水岭。