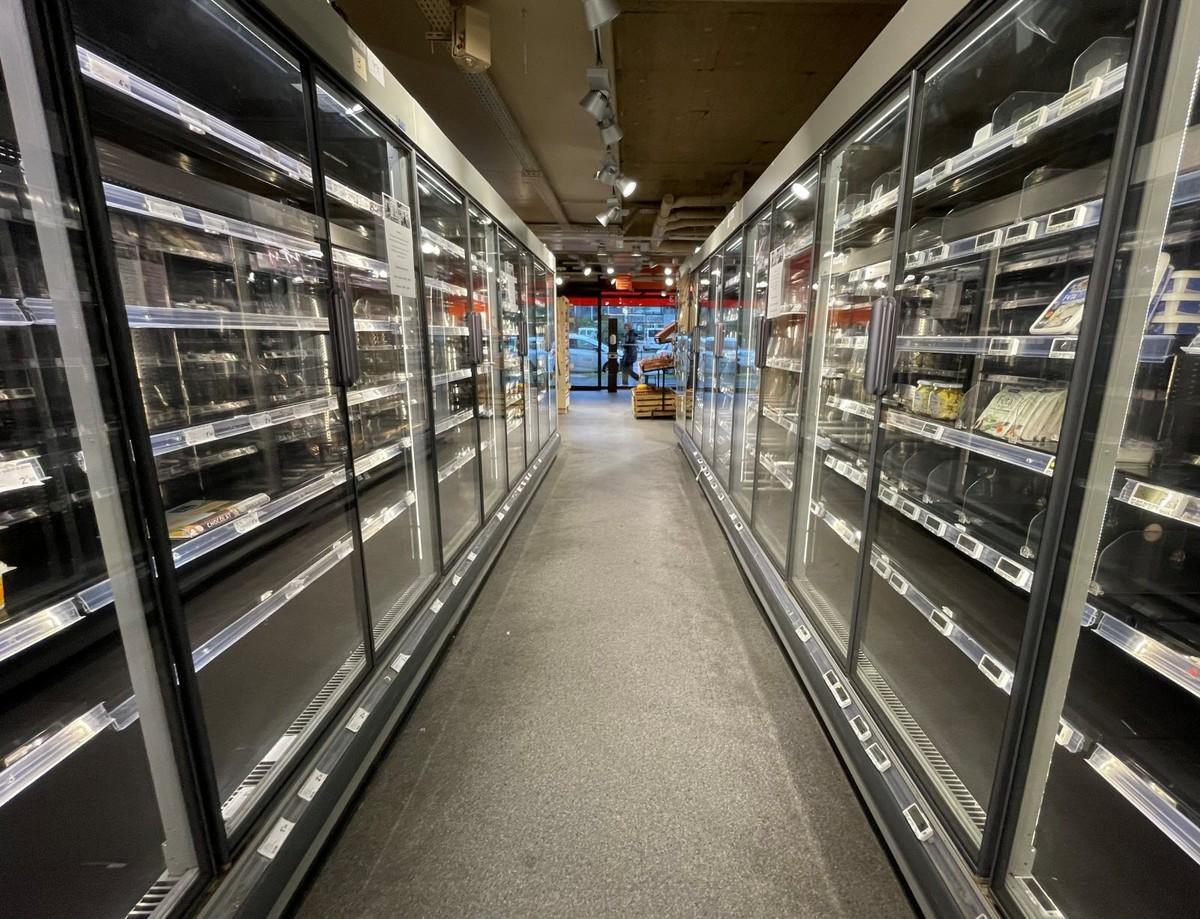
按规定,超市冷藏柜要保持在4℃以下,冷冻柜要到零下18℃。上周末,法国几百家超市的冷柜却被人远程调高了温度,最高设到了50℃,法国超市这次遭遇的麻烦,远不止损失几批肉类、海鲜那么简单。
有人不用进入商店,也不需要破坏机器,只要通过网络修改设备参数,就能让原本正常运转的冷库停止保鲜。
截至2026年10月15日,法国政府披露的受影响超市数量已达到约700家。这个数字比事件刚曝光时的几百家明显增加,法国财政部长罗兰·莱斯屈尔确认,事件涉及全国多家零售连锁企业。
虽然目前没有证据表明全国食品供应受到整体性冲击,但部分门店的损失已经相当严重。
最让人意外的是,攻击者并没有采取传统的网络破坏方式。超市的收银电脑未必瘫痪,商品数据库也不一定遭到窃取。
真正被动了手脚的,是平时很少受到关注的制冷控制器,它们负责调节冷柜温度、安排除霜时间,直接决定食品能否长期保存。按照食品保存要求,很多需要冷藏的商品必须维持在较低温度,冷冻食品通常要在零下18℃左右储存。
不过,各类食品的具体温度标准并不完全相同。这次攻击恰恰利用了制冷设备的管理功能,把部分系统的温度设定提高到50℃,同时改变正常的除霜程序。
冷柜为什么需要除霜?因为设备运行久了,内部容易积冰,影响制冷效率。
正常除霜只持续有限时间,随后机器会恢复降温。可一旦控制程序遭到恶意修改,除霜过程就可能被延长,甚至反复启动。
原本用来保护机器的功能,反而成了破坏食品储存环境的手段。法国《世界报》披露,吉伦特省格拉迪尼昂一家Intermarché超市就遭受了明显损失。
经营者原本没有想到,一次网络入侵会导致大量冷冻商品报废。工作人员发现异常后,不仅要处理解冻食品,还要检查仓储设备,确认哪些商品已经失去安全销售条件。
类似情况并不局限于这一家商店。
10月12日至13日,多家法国媒体陆续公布受影响门店名单。Intermarché和Netto合计约300家,Coopérative U接近100家,家乐福约80家,Monoprix约30家,此外还有部分E.Leclerc门店。
这些数字反映的是不同企业陆续核实的情况,并非同一时间形成的最终清单。法国东北部阿格诺的两家受影响商店,初步统计损失合计达到约27万欧元。
对于大型零售企业来说,单店损失也许能够通过后续经营逐步消化,但数百家门店同时出问题,影响就完全不同。损失的不仅是食品本身,还有货架恢复、设备维修、废弃商品处理以及暂停销售带来的成本。
更麻烦的是保险问题,一些零售企业发现,传统财产保险未必能够完整覆盖这种由网络攻击引发的商品损失。
机器可能没有发生通常意义上的机械故障,店铺也没有遭遇火灾或者洪水,但食品确实因为控制系统被篡改而报废。如何认定责任、由谁承担费用,成为事故发生后的现实难题。
调查很快把注意力转向丹麦企业丹佛斯,该公司生产的制冷控制设备在商业冷链领域广泛使用,部分法国超市采用其远程管理系统,可以通过网络统一调整冷柜运行参数。丹佛斯随后解释,许多涉事设备属于较早生产的型号,已经超过正常的软件维护期限。
这就涉及一个长期存在的隐患,超市里的大型制冷设备通常价格不低,使用寿命也比较长。只要机器还能制冷,经营者往往不愿轻易更换,然而,机械部分可以继续运转,并不代表内部程序仍然安全。
尤其是早期产品,设计时未必充分考虑连接互联网后可能面对的攻击。2025年,安全研究人员就曾披露丹佛斯相关控制产品存在漏洞。
部分问题随后获得修复,但并不是所有旧设备都能继续得到更新。至于此次攻击是否直接利用这些已知漏洞,仍需要进一步调查,不能仅凭设备存在安全缺陷,就认定具体入侵方法已经查清。
事情还在继续发展。
10月13日,法国国家信息系统安全局确认,使用美国企业Copeland及其旗下Dixell品牌制冷控制设备的商店,也出现类似网络入侵。路透社当天报道,攻击者同样通过修改温度控制参数影响设备运行。
法国有关部门随后要求企业检查制冷系统的互联网连接情况,及时修改密码、更新软件,并限制不必要的远程访问。
巴黎检方已经介入调查。由于欧洲多国零售企业使用相似的技术,法国以外的市场也开始提高警惕,欧洲刑警组织参与了相关协调工作。
与此同时,荷兰零售企业Ahold Delhaize也出现网络安全问题,部分在线服务受到影响。不过,目前没有充分证据证明这与法国冷柜遭攻击属于同一事件,更不能据此判断背后存在统一策划者。