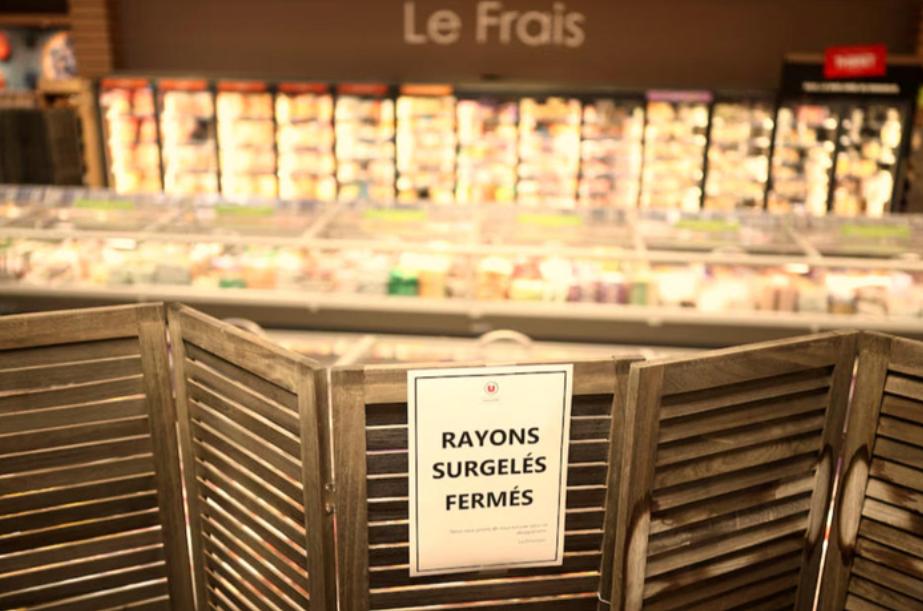
这黑客真够损的!把数百家超市冰柜偷偷调到 50℃,食品全得扔掉! 法国数百家超市遭殃,其中家乐福就有 80 家;西班牙、德国、葡萄牙、波兰、比利时等国的超市也一同被黑。
这事发生在 10 月 11 日的夜间,全程没有人员闯入的痕迹。黑客没打收银系统的主意,也没盯着会员数据,他们的目标是超市里的制冷管控系统。
这套系统由丹麦制冷巨头丹佛斯提供,欧洲多数连锁超市都在使用。正常状态下,系统会在夜间启动短时除霜模式,温度只会小幅波动,完全不影响食品储存。
黑客精准找到了系统的安全漏洞,远程拿到了设备的控制权限。他们直接开启强制除霜模式,把目标温度设定到 50 摄氏度,让制冷设备反过来持续制热。
高温状态整整维持了六个小时,直到 12 日清晨员工上班才发现异常。整排冰柜摸起来发烫,冷柜里的肉类、奶制品、速冻食品全部解冻变质。
法国各家零售品牌很快统计出受损规模。家乐福有 80 家门店中招,安特马尔谢集团 150 家店受影响,U 合作社和 Monoprix 也有几十家门店出问题,总数超过 300 家。
所有受影响的冷藏冷冻食品只能全部丢弃,连外包装都不能流入市场。有几家门店的冰柜因为长时间高温过载,还引发了小型火情,幸好没造成人员伤亡。
行业初步估算,单法国零售业的直接损失就达到数百万欧元。这还不算门店临时关闭、生鲜区停摆的间接损失,不少社区店当天没法正常供应生鲜产品。
这场攻击很快就超出了法国的范围。西班牙、德国、葡萄牙、波兰、比利时的连锁超市,也陆续出现了同款的冰柜异常升温问题。
这些国家的门店用的都是同一款制冷控制系统,等于黑客攻破一次供应商的系统漏洞,就能波及整个欧洲的数百家零售门店。
法国总理勒科尔尼很快做出回应,下令国家信息系统安全局介入调查。巴黎检察院也以 “大规模网络攻击” 正式立案,追查黑客的身份和来源。
法国方面还联动了欧洲多国的网络安全部门,协同排查所有同类设备的风险。毕竟这套系统应用范围太广,不排除还有更多门店存在安全隐患。
截至目前,还没有任何组织站出来宣称对这次攻击负责。现场也没有发现勒索信或者赎金要求,黑客全程没留下任何获利相关的痕迹。
这也是这次攻击最特殊的地方。以往的商业网络攻击大多以牟利为目的,要么倒卖用户数据,要么加密系统索要赎金,这次纯粹是以破坏为目标。
这种不按常理出牌的攻击,给整个零售行业敲响了警钟。过去企业谈网络安全,关注的都是数据泄露、收银系统被盗这类常见风险。
很少有人会意识到,冰柜这种看似和网络不沾边的实体设备,也能被黑客当成破坏工具。而且造成的实际损失,比普通的数据泄露要直观得多。
说到底,这是零售业数字化升级埋下的安全隐患。为了压缩运维成本,连锁超市普遍把制冷、照明、温控都接入了统一的远程管理系统。
总部可以远程监控设备状态、一键调整参数,不用每家店安排专人巡查。但便利的同时,也把所有门店的风险都集中到了同一个系统上。
只要上游的设备厂商或者系统服务商出现一个漏洞,下游成百上千家门店就会同时中招。这种供应链级别的网络风险,此前很多企业都没有足够重视。
更值得警惕的是,这类攻击的技术门槛其实并不高。不需要顶尖的技术团队,只要找到工控系统的一个薄弱入口,就能造成大范围的实体破坏。
而且攻击选中民生零售行业,直接影响普通人的日常采购,制造的社会关注度和恐慌感,远高于普通的企业内网攻击。
往更深一层看,这也是欧洲民用基础设施网络安全的一个缩影。这些年欧洲各行各业都在推进设备联网、远程运维,但安全防护的更新速度没跟上步伐。
小到超市的冰柜,大到电网、水厂、交通系统,但凡接入网络的工控设备,都可能成为黑客的攻击目标。这种看不见的远程破坏,比传统物理袭击更难防范。
对于企业而言,不能只算数字化的成本账,更得补上安全投入的账。省了几个运维人员的开支,可能一次攻击就要赔进去几十倍的损失。
目前这起案件还在调查当中,黑客的真实身份和作案动机都还没有定论。但它留下的警示已经足够清晰,网络攻击早就不再局限于虚拟世界。
它能直接渗透到日常生活的角落,能影响普通人的菜篮子,能造成实打实的经济损失。这种新型的攻击形态,值得所有行业保持警惕。