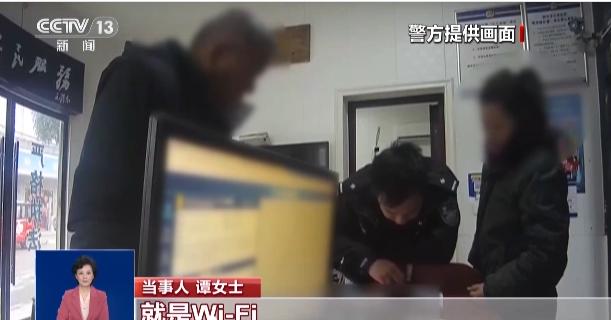
太坑人了!央视最近曝光,湖北荆州谭女士在早餐店就餐,随手连上店里的公共免费Wi-Fi。手机立刻弹出一个签到红包弹窗,她以为是店铺的福利,直接就点进去了。谁料银行卡连续被扣三笔钱,收款公司闻所未闻。等到报警之后,警方查到的内情,细思极恐。
谭女士家住湖北荆州公安县,那天和亲友在早餐店吃饭,手机流量不太够,看到店里有免费Wi-Fi,顺手就连上了。刚一连上,屏幕上就弹出一个红彤彤的"签到红包",她以为是Wi-Fi工具App搞的福利活动,想都没想就点了领取。
可就是这轻轻一点,麻烦来了。没过多久,她的银行卡接连收到三条扣款通知,三笔钱加起来一共850余元。谭女士当时就懵了——她既没打开支付宝,也没点开微信,甚至连支付密码都没输过,钱怎么就没了?更让她心慌的是,从头到尾,她一条短信验证码都没收到过。
她赶紧翻出扣款账单,收款方是一家叫"某某保"的公司,听都没听过。慌了神的谭女士立刻拨打110报了警。
接警后,民警马上调取了她的手机操作记录和银行资金流水,一笔一笔往前追。最后查到,扣款方是一家位于上海的保险公司。民警拨通了这家公司的客服热线,对方核实后确认:谭女士在连接陌生Wi-Fi时弹出的那个"签到红包",根本不是什么福利,而是一则保险产品的广告弹窗。红包页面里暗藏着已经预勾选好的付费项目,她一点"领取",就等于默认同意购买,系统直接触发了自动投保和免密扣款。
说白了,那个红包从设计之初就没打算让你看清楚。页面做得花里胡哨,"领取"按钮又大又显眼,而真正关键的投保协议、扣费金额、自动续费这些信息,要么缩成一行小字藏在角落,要么被折叠在二级页面里。普通人连Wi-Fi的时候本来就是图个方便,谁会盯着一个红包弹窗逐字读条款?设计这套东西的人,拿捏的就是这个心理。
更值得追问的是,免密扣款是怎么开通的?谭女士说自己从来没主动授权过任何免密支付,可钱就是在没有验证码、没有密码的情况下被划走了。这说明某些平台和保险公司在支付环节的把关上,存在不小的漏洞——为了转化率,把本该严格确认的步骤能省就省,消费者的知情权和财产安全,就这么被悄悄让渡了。
这不是个例。在黑猫投诉平台上搜"保险 扣费",能跳出一大堆类似的投诉:有人手机里莫名多出一份保单,连续被扣好几个月才发现;有老人被短视频广告引导,稀里糊涂就"被投保"了,想退保还得跟客服来回扯皮。一些互联网保险分销平台,靠弹窗、短视频、扫码引流这些手段粗放获客,把低价健康险包装成"首月1元""免费领取",等你点进去,后面的自动续费和真实保费才慢慢露出来。
好在谭女士这850余元,经民警协调后,保险公司已经全额原路退还了。但不是每个人都这么幸运,很多人被扣的金额小、笔数多,等发现的时候已经追不回来了,就算追回来,也要耗费大量时间精力去举证、去扯皮。
说句实在话,最让人不舒服的不是850块钱本身,是那种被人算计了的感觉。你以为自己在领福利,其实别人在给你下套;你以为点的是红包,其实签的是保单。这种利用人的信任和图方便心理来设计的套路,比明目张胆的诈骗更让人膈应,因为它披着一层"你自己点的"的合法外衣。
好在监管已经在动了。今年新规明确落地,严禁强制静默扣费,弹窗广告必须可一键关闭;互联网保险"十不得"负面清单也在征求意见,其中就包括禁止扫码场景引流、禁止无感知扣费。保险公司要承担首责,不能再把责任全推给"用户自己点的"。
但规矩是死的,人是活的。在这些套路彻底被堵死之前,我们自己得多留个心眼。出门在外,公共Wi-Fi能不连就不连,非要连的话,先把手机的"自动连接Wi-Fi"关掉,确认是商家官方提供的网络再连;连上网之后,凡是弹出来的红包、福利、抽奖,一律不要点,更不要在公共Wi-Fi环境下进行支付、转账这些操作;定期查查自己的银行卡流水和免密支付授权,发现异常扣款第一时间联系银行和商家,金额大的直接报警。