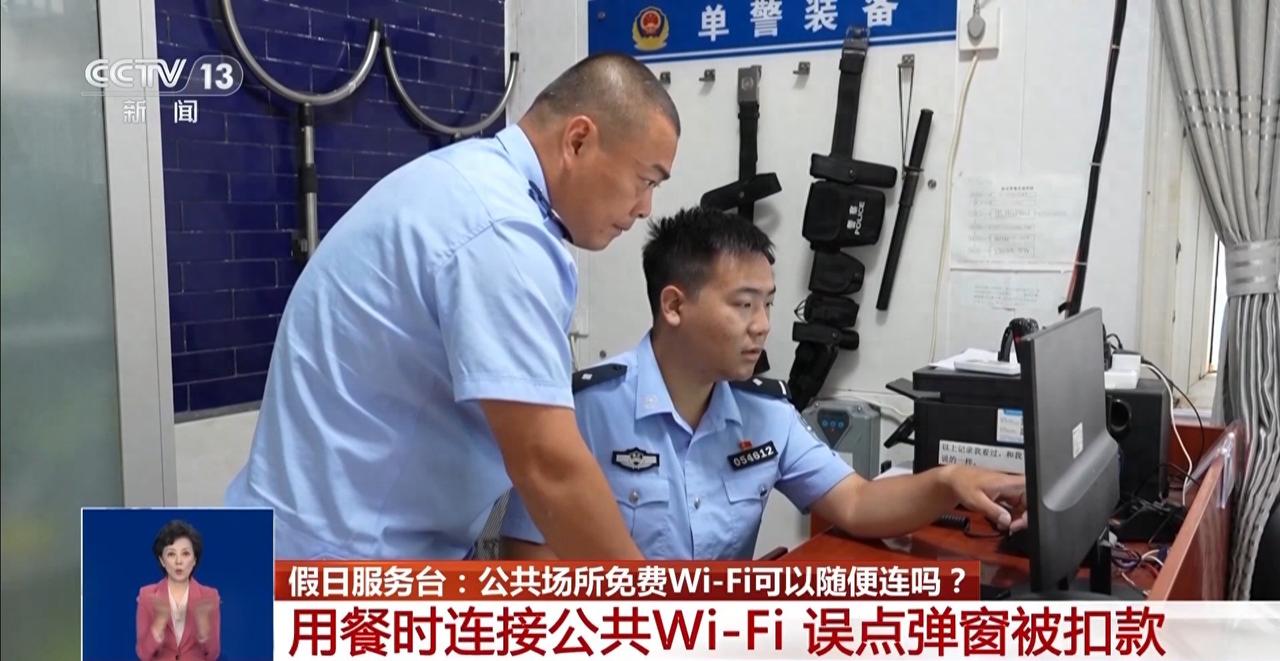
真是太缺德了!据央视财经报道,湖北荆州的谭女士吃早餐时,顺手蹭了店里的免费WiFi。谁知刚连上,手机立马弹出一个现金红包。她以为是店家福利顺手一点,结果接连收到三条银行扣款短信,全扣给了一家陌生公司。报警后查出的真相,更是让人后背发凉!
在早餐店连上公共网络随手点了个签到红包,既没输密码也没收验证码,银行卡里的八百五十多块钱就被悄无声息地扣走。
湖北荆州的谭女士遇到了这件烦心事,钱虽然在报警后被全额追了回来,警方给出的定性却让人深思,这起恶意扣款在现行法律定性中尚不构成刑事诈骗。
这笔钱分三次流向了上海一家保险公司,扣除的名目是保费。受害人全程根本不知道自己买了什么保险,在收到银行扣款提示之前,手机没有跳出过任何支付确认窗口。
很多人以为只要守好支付密码和短信验证码就能保证账户安全,在精心设计的网络弹窗面前,这种防护防线被轻易绕了过去。
当地警方接到报案后迅速介入调查,最终查清了资金被划走的真实路径。那个看似普通的签到红包弹窗里,藏着用极小字号预先勾选的霸王条款。
用户在屏幕上点击领取的动作,在后台直接被系统识别为同意捆绑免密代扣协议。不良机构把商业推广伪装成福利红包,投放在客流量密集的公共网络场景,再利用免密支付的流程漏洞完成划款。
经过民警的沟通协调,涉事机构退还了谭女士的全部损失。这起事件之所以被定性为恶意扣款而非刑事诈骗,关键在于涉事方披着一层看似合规的协议外衣。
他们利用微缩字体和默认勾选制造出用户自愿授权的假象,游走在民事纠纷与监管盲区的边缘。普通消费者如果平时不常核对账单,或者觉得金额不大怕麻烦而不去追究,这些钱就会在不知不觉中被源源不断地扣走。
这种利用认知盲区操纵用户决策的界面设计,在国际人机交互与法律界被称为暗黑模式。
开发人员专门利用视觉误导和信息不对称,诱导使用者在不知情的状态下做出有利于商家的操作,剥夺消费者的真实选择权。
针对这类欺骗性的界面设计,欧盟在数字服务法中已经出台了明令禁止的法条予以严厉打击。
类似的操作在多年前的通信领域同样泛滥过。早期的通信服务提供商就曾通过极其隐蔽的短信暗扣用户话费,很多人直到查询话费明细才发现自己被订阅了各种包月业务。
如今这种套路换了新的技术外衣,借助公共网络弹窗和免密支付的便利卷土重来。
面对层出不穷的技术套路,单靠提醒消费者提高警惕很难彻底堵住漏洞。
提供网络接入的服务方、负责推送广告的分发平台以及提供资金划转的支付通道,如果在源头上缺乏严格的审查机制,类似的免密陷阱就会不断变换形式出现。
当普通人维权需要耗费大量时间精力甚至动用警力协调才能追回损失,究竟还有多少隐蔽的代扣协议依然在暗中运转。
信源:视频丨假期出行连接免费Wi-Fi要当心 扣款陷阱可能等着你→ 2026-10-03 20:15·央视新闻