修了 974 个漏洞,又搞崩 4 个功能。
微软 9 月这波更新,我真的看傻了。
9 月 8 号补丁星期二,微软扔出史上最大规模安全更新,一口气修了 974 个漏洞,105 个严重的,还有 2 个正在被黑客利用的零日。当时我还跟同行说,这次微软终于干了回人事。
结果三天不到,脸就被打肿了。
KB5124008,就是这次的更新编号,装完之后幺蛾子一个接一个:
用 Always On VPN 的,基于证书认证的连接直接挂了,连不上公司内网,远程办公的人直接抓瞎。我一个客户昨天下午打电话骂了半小时,说全公司远程的都连不上了,以为是网络炸了,查了半天才发现是微软更新搞的。
企业域内的电脑更绝,部分 Win11 25H2 机器更新完直接失去域信任关系,登录都登不进去,IT 部的人今天估计都在加班。
还有更离谱的,Secure Boot 更新失败,电脑直接开不了机,变砖。这个我暂时还没碰到,但网上已经有人在骂了,希望别落到我客户头上。
少部分用户更新完黑屏,跟上个月 KB5120998 那波一模一样的症状,壁纸没了,纯黑一片。
干这行快 8 年了,微软这操作我是真没看懂。你说你修漏洞就好好修,974 个漏洞修完,顺手引入 4 个新问题,净赚 970 个是吧?这账算得比我进货还精。
但话说回来,骂归骂,这更新到底更不更?我说说我自己的做法:
家里自己用的电脑,我更了,但我是等了三天才更的。毕竟 974 个漏洞里有 2 个零日,不更的话安全风险确实在那儿。但你别第一时间就去点检查更新,等个三五天,看看网上骂声大不大,没啥大问题了你再更,稳当。
公司里的电脑,尤其是用 VPN 和域环境的,我全给暂停更新了。这次 VPN 故障和域信任丢失专门针对企业环境,你更了全公司电脑连不上内网,那就是事故。等微软出修复补丁再说,安全补丁晚几天补没事,业务停了才是大事。
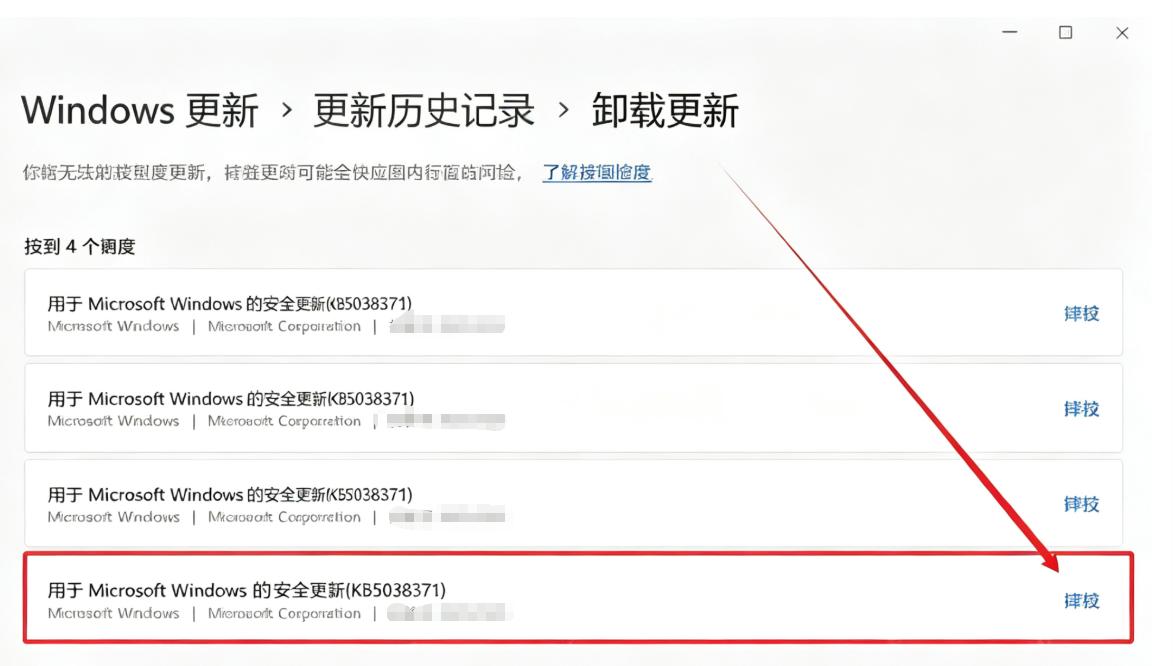
已经更了而且中招的,别慌,能救。设置→Windows 更新→更新历史记录→卸载更新,找到 KB5124008,卸了重启就恢复了。跟上个月救 KB5120998 是一模一样的操作,我这两个月都卸了三回了,轻车熟路。
哦对了,还有个事给我整乐了。这次更新刚发完,安全研究员就爆出 Defender 有个零日漏洞,能读取任意系统文件。微软前脚说修了 974 个漏洞,后脚自家杀毒软件就被扒出漏洞,这节目效果比春晚还精彩。
行了不说了,我得去给客户打电话,告诉他们先别更 KB5124008,估计又得解释半小时。
你们更了这个补丁吗?中招了没?是 VPN 挂了还是黑屏了?评论区报个到,我看看这次又有多少难兄难弟。