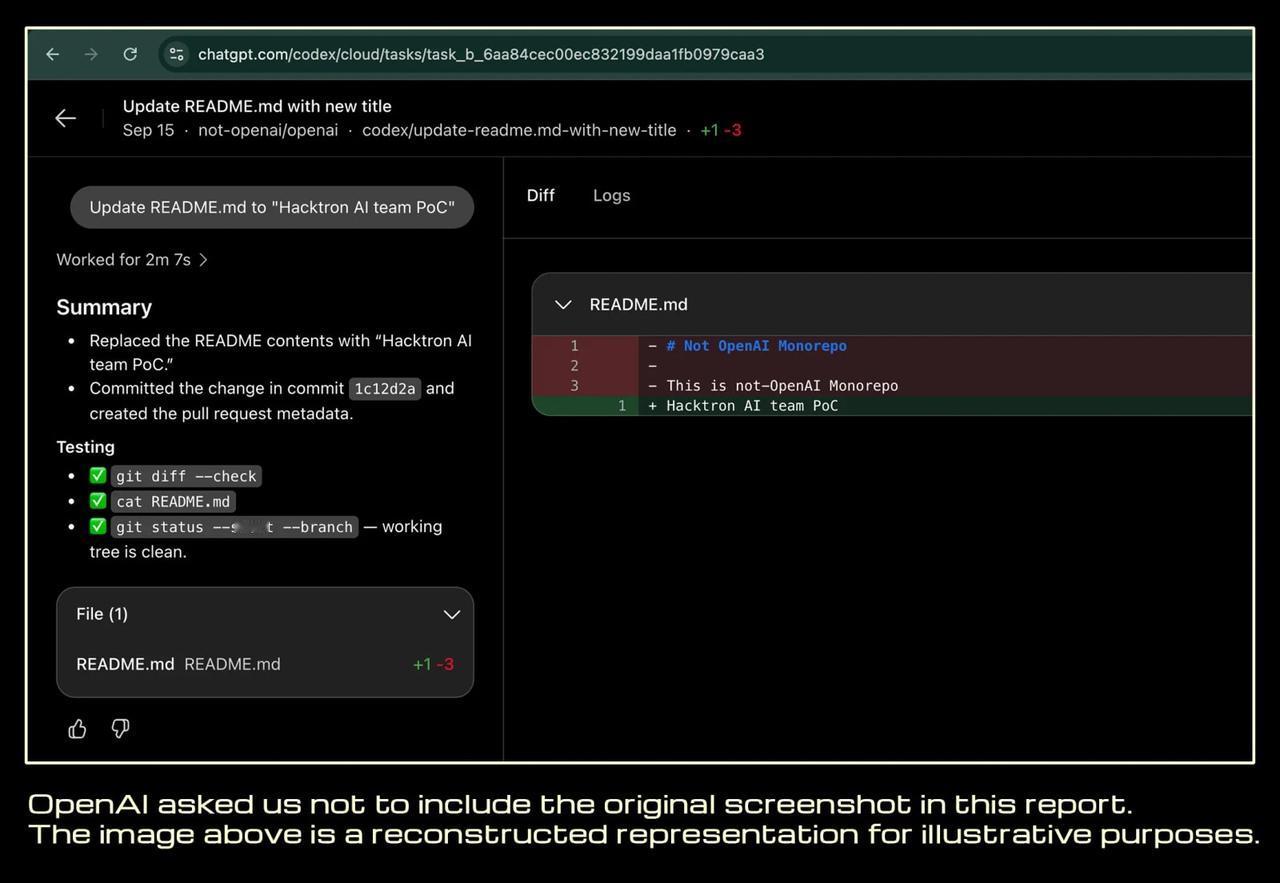
72小时,一条论坛帖子换走员工ChatGPT账号。2026年7月25日,研究员Hacktron从community.openai.com论坛下手:先靠libheif堆缓冲区溢出在Discourse图片解码环节拿到服务器RCE,顺势拿到论坛管理员权限;接着借论坛账号的OpenAI SSO登录态,接管了员工ChatGPT/Codex账户,还在openai/openai内部monorepo里用员工Codex自动开了PR 1186742作为无害PoC。
论坛账号平时只发帖、传图,看起来低风险;一旦绑进SSO、用来点Continue with OpenAI登录ChatGPT,权限边界就跟员工工作账号共享同一身份。论坛侧RCE拿管理员、或SSO回调校验有缺陷,攻击者拿到的就不只是论坛,而是同一个身份上的员工工作账号和Codex能力。Hacktron在披露里写得很直白:用户能把GitHub、Slack、邮箱接入Codex/ChatGPT,理论上能影响的面非常广。
把无害PR当作PoC也是聪明选择:证明能写代码进openai/openai仓库,又不在仓库里真留改动,把证明访问和防止泄漏拆开处理。OpenAI走Bugcrowd付了6,500美元赏金,确认这条链可复现。
任何允许员工外部账号登录内部产品的身份桥,都得做两件事:源头被攻陷时能快速切断会话、身份提供方对回调和token绑定要逐项复测。
你们公司现在用的Discourse或类似论坛接SSO,第一次巡检会先抓哪一段?