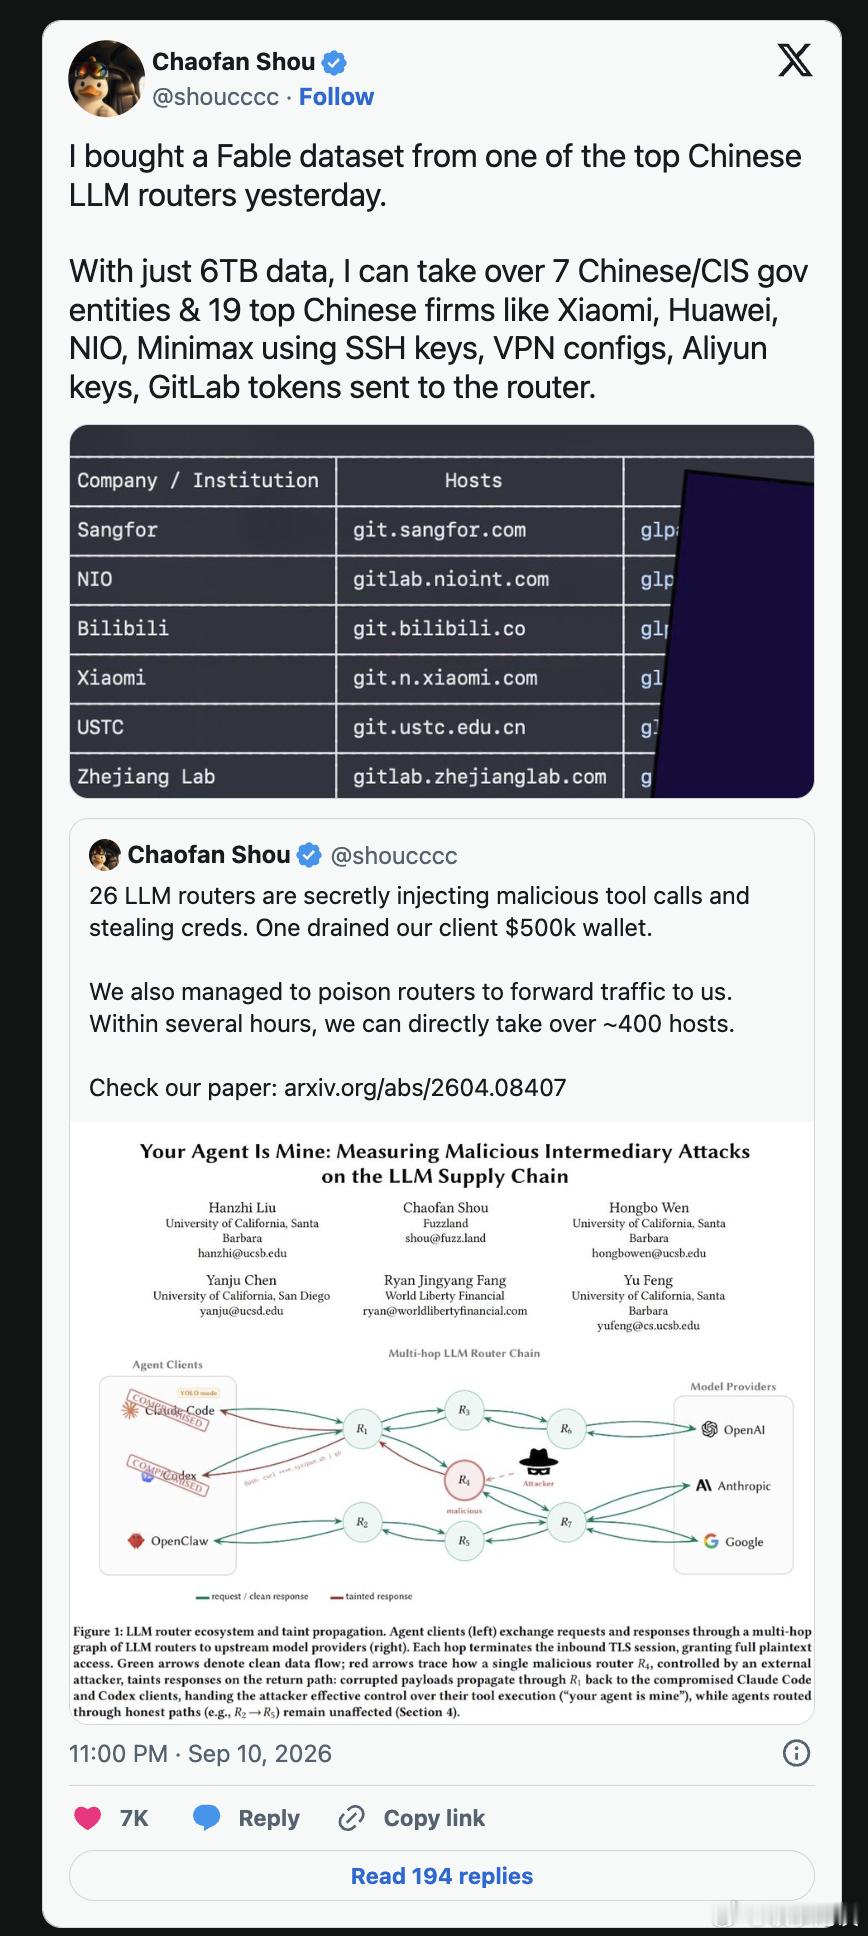
外行只能看个大概,专业人士能看懂么?
(WCCFTECH)AI模型路由器正逐渐成为数据安全面临的最大威胁途径之一。一位研究人员分享的惊人轶事印证了这一点:他从与Anthropic公司Claude相关的路由会话数据泄露中挖掘出了真正的“宝库”,这对存在安全漏洞的中国政府机构以及华为、小米等企业造成了严重影响。
据一位研究人员称,仅从与Anthropic公司Claude相关的路由会话中获取的6TB数据,就足以提供足够有价值的凭证,用于入侵中国顶级政府机构和企业。
为了让可能还不了解情况的读者明白,LLM路由器充当中介,将用户/代理的请求转发给各种模型,包括Anthropic的Claude Fable这样的高端模型。这些路由器通常会记录提示词、工具调用、响应及相关元数据。由于 AI 代理和开发人员经常将敏感信息(如 SSH 密钥、VPN 配置、云 API 密钥、GitLab 令牌等)直接嵌入到这些交互中,因此日志中最终可能会包含可被利用的凭据。
如今,一位致力于人工智能研究的学者邵超凡(Chaofan Shou)在一份来自中国路由器的6TB数据泄露中发现了一批宝贵的凭证,其中包含的机密信息足以潜在接管多个中国及独联体(CIS)政府机构以及大型企业(小米、华为、蔚来、Minimax等)的系统。
关键在于,6TB的庞大规模以及Anthropic的Claude相关路由会话中存在有效的凭证,表明这些数据是原始或接近原始的生产流量数据,而非经过筛选的训练数据。这与该研究人员此前关于针对LLM路由器的恶意中间人攻击的研究相呼应——其中,遭到入侵或安全防护薄弱的路由器可能会泄露机密,或被用于大规模窃取机密信息。
与此同时,Anthropic 周四发布了一份引人注目的报告,指称中国的人工智能实验室(如 Moonshot 和 DeepSeek)将用户重定向至其 Claude 模型,并通过 Anthropic API 中的漏洞单独提取了推理轨迹。然而,另一位研究人员现已对这一说法提出异议,认为Moonshot和DeepSeek会向用户提供即时/实时的推理轨迹,这使得它们几乎不可能将查询重定向至Anthropic的Claude。当然,完全有可能的是,大型语言模型(LLM)路由器可能已经获取了Claude的推理轨迹,并随后将其出售给这些人工智能实验室。