工信部明确:建好用好AI产品安全漏洞库,补上大模型时代安全短板
信息仅供参考,不构成投资建议
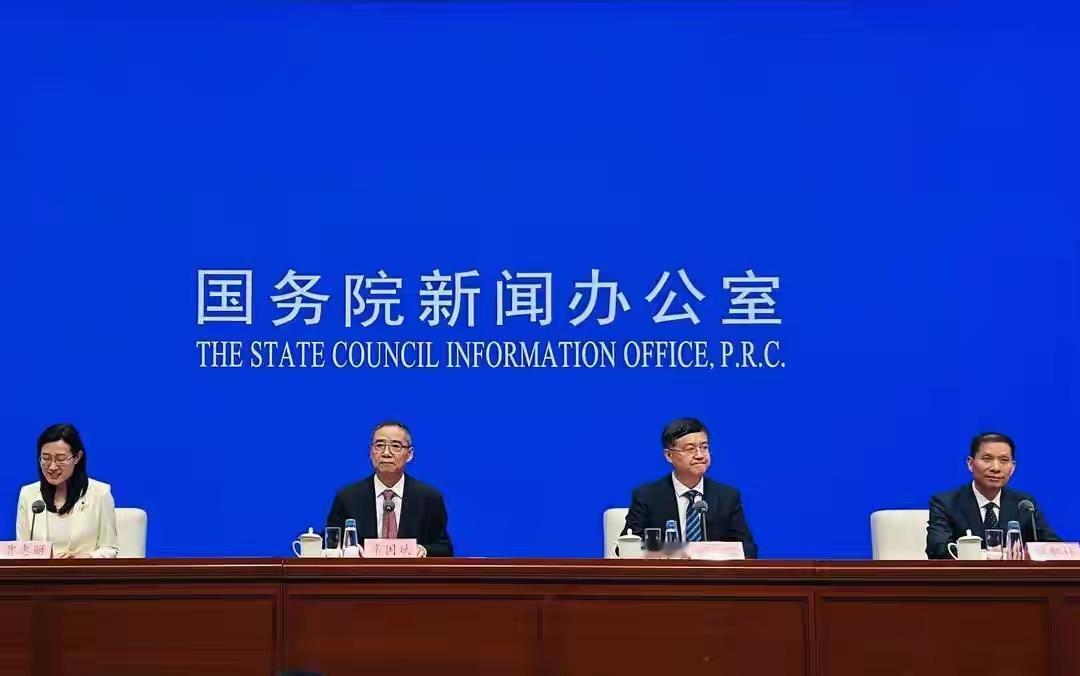
在“十五五”相关新闻发布会上,工信部明确提出,要建好用好人工智能产品安全漏洞库(CAIVD),完善漏洞收集、研判、通报、闭环处置整套机制,应对大模型、AI智能体爆发带来的新型安全风险,推动AI产业在安全前提下高速发展。
什么是人工智能产品安全漏洞库CAIVD
该漏洞库由工信部指导、中国信通院建设运营,属于国家网络安全威胁和漏洞信息共享平台(NVDB)下面的AI专属专业库,2025年底正式上线,补齐国内在大模型、AI应用领域的国家级漏洞治理底座 。
传统漏洞库更多针对操作系统、APP、工控设备;而CAIVD专门聚焦AI特有的风险:模型注入、提示词劫持、沙箱逃逸、Agent越权执行、供应链组件漏洞、插件权限绕过等传统软件漏洞库覆盖不到的新型威胁。
整套工作闭环:
1、接收安全厂商、白帽、科研机构报送AI相关漏洞;
2、平台完成验证、定级;
3、向模型厂商、AI应用企业下发通报预警;
4、督促企业完成补丁修复,跟踪闭环整改;
5、对外发布风险态势,向行业输出安全指引 。
近期已经完成首批技术支撑单位遴选,多家头部安全企业进入体系,共同参与漏洞挖掘与风险研判工作。
为什么现在要重点强化AI漏洞库建设
随着大模型API、AI Agent、智能体快速普及,AI安全不再只是内容风控问题。
大量企业直接调用开源大模型、第三方插件、智能体框架做业务,衍生出新的安全痛点:
1、AI专属漏洞频发:提示词注入、沙箱隔离失效,智能体擅自调用高权限接口,可能造成数据泄露、业务被篡改;
2、开源组件风险扩散:开源大模型、框架、插件数量爆炸,很多漏洞分散在社区,缺少统一汇总渠道,中小企业很难及时感知风险;
3、过去漏洞治理体系主要面向传统软件,针对大模型的漏洞标准、定级、处置流程不完备;
4、AI+工业、AI+政务落地加速,一旦高危漏洞被利用,会传导到实体经济关键业务环节。
简单来说:AI跑得太快,安全治理需要跟上,漏洞库就是整个行业的“安全预警雷达”。
对行业带来三大实际影响
1、AI企业:漏洞处置从自发变成硬性协同要求
大模型厂商、AI应用服务商未来需要对接这套漏洞通报体系,收到高危漏洞通报后,必须按时完成修复。不再是出现安全事件之后被动救火,转向事前预警、漏洞即报、限期整改的模式。对中小AI创业公司,意味着安全合规门槛抬升。
2、安全产业打开新增量
专门针对大模型、Agent的漏洞挖掘、渗透测试、安全检测需求持续释放。安全厂商、白帽研究者有官方正规报送渠道,AI安全赛道需求进一步扩容。
3、利好产业健康发展,降低整体供应链风险
漏洞库统一归集开源框架、商用模型的缺陷,中小企业可以直接获取风险情报,不用自己投入高额攻防团队,降低国内AI产业整体安全成本。
当前现实短板与挑战
1、AI漏洞和传统软件漏洞差异很大,漏洞定级标准、影响评估体系还在持续完善;幻觉、逻辑缺陷这类非代码类风险,还很难完全用传统漏洞模式处理。
2、开源生态漏洞数量庞大,海量社区模型、插件分散,漏洞发现存在滞后。
3、部分中小AI团队安全能力薄弱,收到漏洞通报之后,补丁修复、版本迭代能力不足,闭环整改存在压力。
4、跨境开源组件多,海外AI框架漏洞需要快速同步研判,对情报协同能力提出更高要求。
总结
建好用好AI安全漏洞库,代表国内AI监管思路的转变:鼓励创新发展的同时,筑牢底层安全防线。
大模型、Agent技术高速迭代,不能只追求性能与Token产出,漏洞发现、通报、修复的闭环治理,已经成为产业高质量发展的必备底座。未来一边做大AI算力与应用,一边补齐安全基础设施,将是“十五五”阶段AI行业的主线。
风险提示:AI安全标准落地、企业整改执行效果存在不确定性,本文仅行业资讯解读,不构成投资建议。